Коротко о главном
С 1 марта 2026 года приказ ФСТЭК России от 11.04.2025 № 117 заменил приказ № 17. Аттестация государственных информационных систем осталась обязательной и проводится по прежнему порядку – приказу № 77. Изменилось другое: аттестация перестала быть финальной точкой проекта.
Аттестаты, выданные до 1 марта 2026 года, действительны. Массовой переаттестации приказ не требует. Но при модернизации системы нужно привести ее в соответствие новым Требованиям, провести дополнительные испытания и переоформить аттестат.
С 1 сентября 2026 года приказ № 60 меняет и сам порядок аттестации: периодический контроль уровня защищенности с отчетом во ФСТЭК раз в три года, обязательный пентест для части систем и приостановка аттестата за непредставление отчета.
Тринадцать лет защита информации в государственных системах строилась вокруг одной процедуры: получить аттестат и жить с ним до серьезной модернизации. Приказ № 117 эту конструкцию разобрал. Аттестация никуда не делась и для ГИС осталась обязательной, но вокруг нее вырос постоянный цикл: расчет числовых показателей, отчетность перед регулятором, жесткие сроки на устранение уязвимостей, регулярный контроль защищенности.
Разбираем, что конкретно изменилось для тех, кто аттестует государственные системы, и что делать владельцам уже выданных аттестатов.
Что произошло 1 марта 2026 года
Приказ ФСТЭК России от 11.04.2025 № 117 утвердил Требования о защите информации, содержащейся в государственных информационных системах, иных информационных системах государственных органов, государственных унитарных предприятий и государственных учреждений. Документ зарегистрирован Минюстом России 16 июня 2025 года за № 82619 и вступил в силу 1 марта 2026 года. Тем же приказом признан утратившим силу приказ № 17 от 11.02.2013 вместе со всеми документами, которые его меняли.
Сам приказ короткий – четыре пункта. Содержательная часть в утвержденных им Требованиях: 73 пункта в трех разделах плюс приложение о классификации информационных систем. Первый раздел определяет область действия, второй описывает организацию деятельности по защите информации и управление ею, третий – конкретные мероприятия и меры.
Для аттестации принципиально важен пункт 65 Требований: аттестация обязательна для государственных информационных систем до начала обработки и хранения информации и проводится по порядку, утвержденному приказом ФСТЭК России от 29.04.2021 № 77. То есть процедура и ее нормативная основа не поменялись – поменялось то, что аттестуется и что происходит после.
Кого коснулись новые Требования
Пункт 1 Требований очерчивает охват через перечень систем: государственные информационные системы, иные информационные системы государственных органов, а также информационные системы государственных унитарных предприятий и государственных учреждений. Формулировка «иные информационные системы» здесь ключевая – под регулирование попали и внутренние системы государственных организаций, включая бухгалтерские и кадровые. Муниципальным системам посвящен отдельный пункт: защита в них обеспечивается по тем же Требованиям, если иное не установлено законодательством.
Исключения перечислены закрытым списком: системы Администрации Президента, Аппарата Совета Безопасности, Федерального Собрания, Аппарата Правительства, Конституционного и Верховного Судов, органов, ведущих разведывательную и контрразведывательную деятельность, а также системы управления вооружением, военной и специальной техникой. Расширительному толкованию перечень не подлежит.
Развилка, на которой ошибаются чаще всего
Для государственной информационной системы аттестация обязательна. Для иной информационной системы госоргана, ГУП или госучреждения решение о необходимости аттестации принимает руководитель оператора или ответственное лицо. Но обязанность выполнять сами Требования – реализовать меры защиты, применять сертифицированные средства, рассчитывать показатели и отчитываться – от статуса системы не зависит и распространяется на все системы из области действия документа.
Что делать с действующим аттестатом: пять сценариев
Пункт 3 приказа № 117 решает судьбу ранее выданных документов прямо: аттестаты соответствия на государственные и иные информационные системы, выданные до дня вступления приказа в силу, считаются действительными. Никакой массовой переаттестации к конкретной дате не требуется.
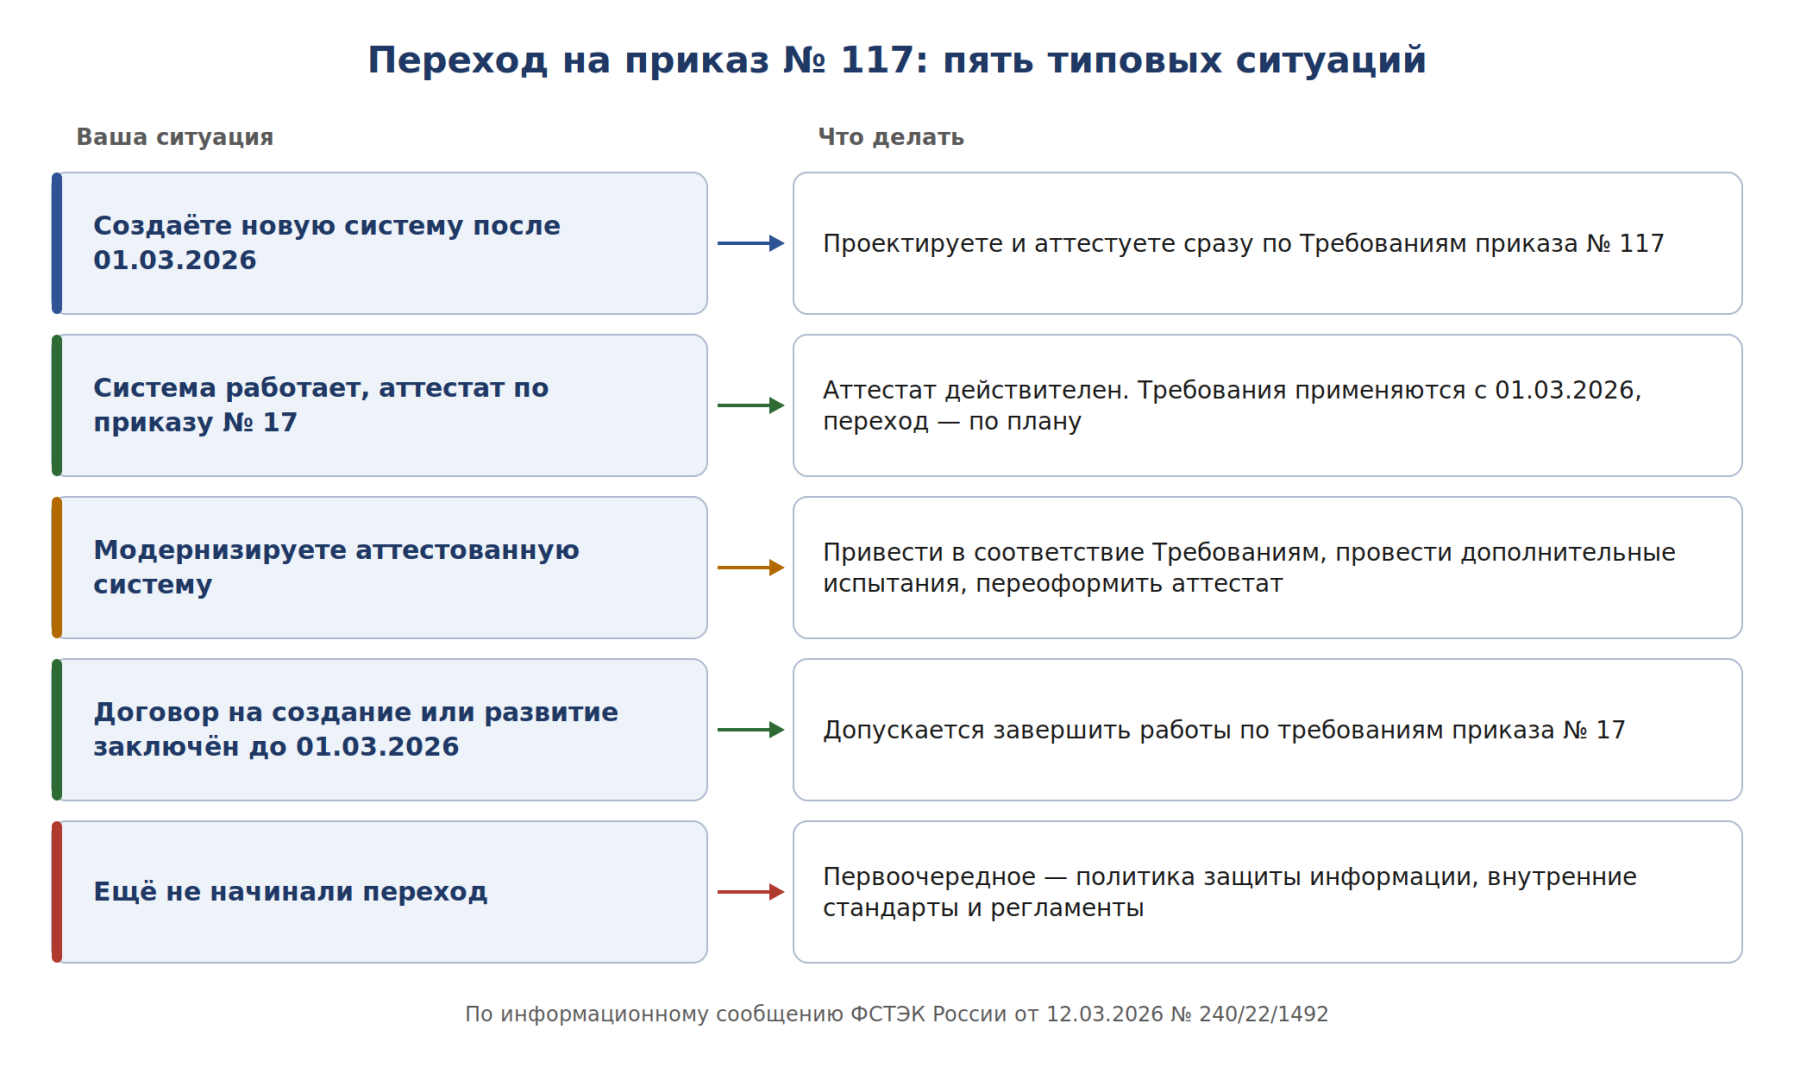
Дальше работают разъяснения информационного сообщения ФСТЭК России от 12.03.2026 № 240/22/1492. Регулятор описал пять типовых ситуаций, в которых оказались организации.
 🔍 Увеличить
Два момента в этих разъяснениях стоят внимания.
Первый – модальность. План перехода с описанием мероприятий и сроков ФСТЭК России именно рекомендует разработать, а не обязывает. В обзорах рекомендация нередко превращается в обязанность, что искажает правовую природу документа. Другое дело, что без плана выполнить остальные предписания на практике затруднительно.
Второй – договоры. Если договор на создание или развитие (модернизацию) системы заключен до 1 марта 2026 года, работы допускается выполнить по требованиям приказа № 17. Это существенная передышка для проектов, стартовавших в 2025 году, и аргумент в переговорах с подрядчиком о том, по какой нормативной базе сдается результат.
Полтора месяца методического вакуума
Приказ вступил в силу 1 марта 2026 года, а главный методический документ – «Состав и содержание мероприятий и мер по защите информации» – был утвержден только 12 апреля 2026 года. На переходный период ФСТЭК России предписала руководствоваться методическим документом «Меры защиты информации в государственных информационных системах» 2014 года, выпущенным еще под приказ № 17. Если ваш проект аттестации шел весной 2026 года, проверьте, на какой методический документ ссылается программа испытаний.
Классификация: что осталось прежним, а что изменилось
Конструкция классификации сохранилась. Три класса защищенности – от третьего, самого низкого, до первого. Класс определяется сочетанием уровня значимости обрабатываемой информации (УЗ 1, УЗ 2 или УЗ 3) и масштаба системы – федерального, регионального или объектового. Негативные последствия при определении уровня значимости выводятся в том числе из перечня банка данных угроз безопасности информации ФСТЭК России.
| Уровень значимости | Федеральный масштаб | Региональный масштаб | Объектовый масштаб |
|---|---|---|---|
| УЗ 1 | К1 | К1 | К1 |
| УЗ 2 | К1 | К2 | К2 |
| УЗ 3 | К2 | К3 | К3 |
Три правила приложения к Требованиям имеют прямые последствия для стоимости аттестации.
-
Информация с пометкой «для служебного пользования» – всегда получает УЗ 1, а значит, система автоматически становится системой первого класса защищенности со всеми вытекающими требованиями к мерам и средствам защиты.
-
Класс системы не может быть выше класса инфраструктуры – на базе которой она работает. Это ограничение приходится учитывать при размещении систем в центрах обработки данных и на общей платформе.
-
Отдельным сегментам системы допускается присваивать разные классы – и принимать меры защиты по классу каждого сегмента. Полезная новация: не нужно подтягивать всю инфраструктуру под требования самого критичного компонента, что заметно сокращает бюджет проекта.
Класс защищенности привязан к модели нарушителя. Системы третьего класса защищаются от нарушителей с базовым уровнем возможностей, второго – с повышенным, первого – с высоким. Оператор вправе принять решение защищаться и от более сильного нарушителя, но не наоборот.
Требования к сертифицированным средствам защиты информации заданы напрямую:
| Класс защищенности системы | Класс защиты и уровень доверия СЗИ |
|---|---|
| 1 класс | Не ниже 4 класса защиты и 4 уровня доверия |
| 2 класс | Не ниже 5 класса защиты и 5 уровня доверия |
| 3 класс | 6 класс защиты и 6 уровень доверия |
Дополнительно действует требование к поддержке безопасности средств защиты на территории Российской Федерации, включая выпуск обновлений для устранения уязвимостей, и запрет пункта 6 Указа Президента РФ от 01.05.2022 № 250 на использование средств защиты из недружественных государств. Если отдельную меру реализовать невозможно, допускаются компенсирующие меры, эффективность которых при аттестации придется подтвердить.
КЗИ и ПЗИ: как числовые показатели связаны с аттестацией
Самое обсуждаемое новшество приказа № 117 закреплено в пунктах 31–33 Требований. Оценка состояния защиты информации строится на двух числовых показателях, которые оператор обязан регулярно рассчитывать и направлять регулятору.
КЗИ Требования называют показателем защищенности – он характеризует текущее состояние защиты информации от базового уровня угроз безопасности информации. ПЗИ закреплен как показатель уровня зрелости и определяет достаточность и эффективность проведения мероприятий по защите информации. В публикациях встречаются другие расшифровки, например «коэффициент защищенности информации», но в самом тексте Требований таких формулировок нет – во внутренних документах корректнее использовать терминологию первоисточника.
Периодичность жесткая: КЗИ рассчитывается не реже одного раза в шесть месяцев, ПЗИ – не реже одного раза в два года. Дальше включаются два срока, которые легко перепутать. Руководителя оператора информируют в течение трех календарных дней со дня завершения оценки, но только если полученные значения не соответствуют нормированным. Во ФСТЭК России результаты направляются не позднее пяти рабочих дней после расчета – всегда, независимо от результата.
Почему это касается аттестации напрямую
Формально расчет КЗИ – не часть аттестационных испытаний. Практически связь прямая, и она работает в обе стороны.
Расчет ведется по методике оценки показателя состояния технической защиты информации, утвержденной ФСТЭК России 11 ноября 2025 года. Оценка раскладывается на шестнадцать частных показателей в четырех группах со своими весовыми коэффициентами, а шкала бинарная: мера либо реализована и показатель получает значение из таблицы, либо не реализована в полном объеме и обнуляется. Нормированное значение КЗИ – единица, и это не отличная оценка, а минимально допустимый уровень.
В методике есть механизм, который делает результаты пентеста регуляторно значимыми. Если в ходе тестирования на проникновение, учений или тренировок атакующие получили первоначальный доступ через учетные записи пользователей, обнуляется весовой коэффициент группы «Защита пользователей». Если доступ получен через уязвимости программного обеспечения – обнуляется группа «Защита информационных систем». А при подтверждении возможности реализации недопустимых событий обнуляются обе группы сразу. С учетом их весов это автоматически уводит показатель в критическую зону.
Второй механизм срабатывает на хронических проблемах: повторное в течение двенадцати месяцев невыполнение одной и той же меры обнуляет весовой коэффициент всей ее группы. Один незакрытый пробел – например, невнедренная многофакторная аутентификация – через год обесценивает все остальные достижения группы.
Практический вывод для проекта аттестации
Черновой расчет КЗИ по методике от 11.11.2025 стоит сделать до начала аттестационных испытаний, а не после. Провальные частные показатели – пароли, многофакторная аутентификация, учетные записи уволенных, сроки устранения уязвимостей на периметре, договоры с подрядчиками, имеющими привилегированный доступ – это ровно те места, где аттестационная комиссия найдет несоответствия.
Отдельная методика для показателя уровня зрелости ПЗИ на момент подготовки материала не опубликована. Запас по времени есть – расчет проводится не реже одного раза в два года – но процессы под него разумно закладывать сразу при разработке внутренних регламентов.
Сроки, которых раньше не было
Приказ № 17 нормативных сроков не устанавливал – оператор определял их сам в организационно-распорядительных документах. Приказ № 117 закрепил их прямо, и это одно из самых чувствительных изменений для эксплуатации.
| Событие | Норматив по Требованиям |
|---|---|
| Уязвимость критического уровня опасности | Устранить или закрыть компенсирующими мерами не более чем за 24 часа |
| Уязвимость высокого уровня опасности | Не более 7 календарных дней |
| Уязвимость среднего и низкого уровня | Срок определяет оператор во внутреннем регламенте |
| Уязвимость, отсутствующая в БДУ ФСТЭК России | Направить сведения регулятору не более чем за 5 рабочих дней с даты выявления |
| Восстановление системы 1 класса | Не более 24 часов |
| Восстановление системы 2 класса | Не более 7 календарных дней |
| Восстановление системы 3 класса | Не более 4 недель |
Уровень опасности уязвимости определяется по методическому документу ФСТЭК России от 30.06.2025 «Методика оценки уровня критичности уязвимостей программных, программно-аппаратных средств». Сутки на критическую уязвимость – срок, который невозможно выдержать без автоматизации: к моменту, когда администратор вручную узнает о проблеме, согласует патч и применит его, окно почти наверняка закроется. Сканер уязвимостей и выстроенный процесс управления обновлениями превратились из желательных инструментов в условие прохождения регулярной оценки.
Приказ № 60: аттестация перестает быть разовой процедурой
Пока рынок разбирался с приказом № 117, ФСТЭК России изменила и сам порядок аттестации. Приказ от 27.02.2026 № 60 вносит изменения в Порядок, утвержденный приказом № 77, зарегистрирован Минюстом России 24 июня 2026 года и вступает в силу 1 сентября 2026 года. Логика изменений совпадает с логикой приказа № 117: подтверждение соответствия не должно заканчиваться выдачей документа.
Что меняется в четырех блоках
-
Область применения. В новой редакции подробнее описано, на какие объекты распространяется порядок аттестации и периодического контроля. В перечне объектов, для которых аттестация обязательна, названы государственные и муниципальные информационные системы, в том числе государственные и муниципальные ИСПДн; информационные системы управления производством организаций оборонно-промышленного комплекса; автоматизированные системы станков с числовым программным управлением, если они входят в состав таких производственных систем; помещения для ведения конфиденциальных переговоров. Для остальных объектов – систем госорганов, ГУП и госучреждений без статуса ГИС, значимых объектов КИИ, негосударственных ИСПДн, АСУ ТП на опасных объектах – аттестация применяется, когда владелец сам закрепил ее как способ оценки системы защиты.
-
Методы проверки. В периодическом контроле отдельно выделены анализ уязвимостей и тестирование на проникновение. Сам контроль существовал и раньше, но новая редакция прямо описывает, чем его нужно наполнять.
-
Оформление результатов. По итогам контроля оформляется отчет или протокол, в котором отражаются сведения об объекте, его класс защищенности или категория значимости, сроки проведения работ, реквизиты аттестата и результаты выполненных работ. Материалы включаются в технический паспорт объекта.
-
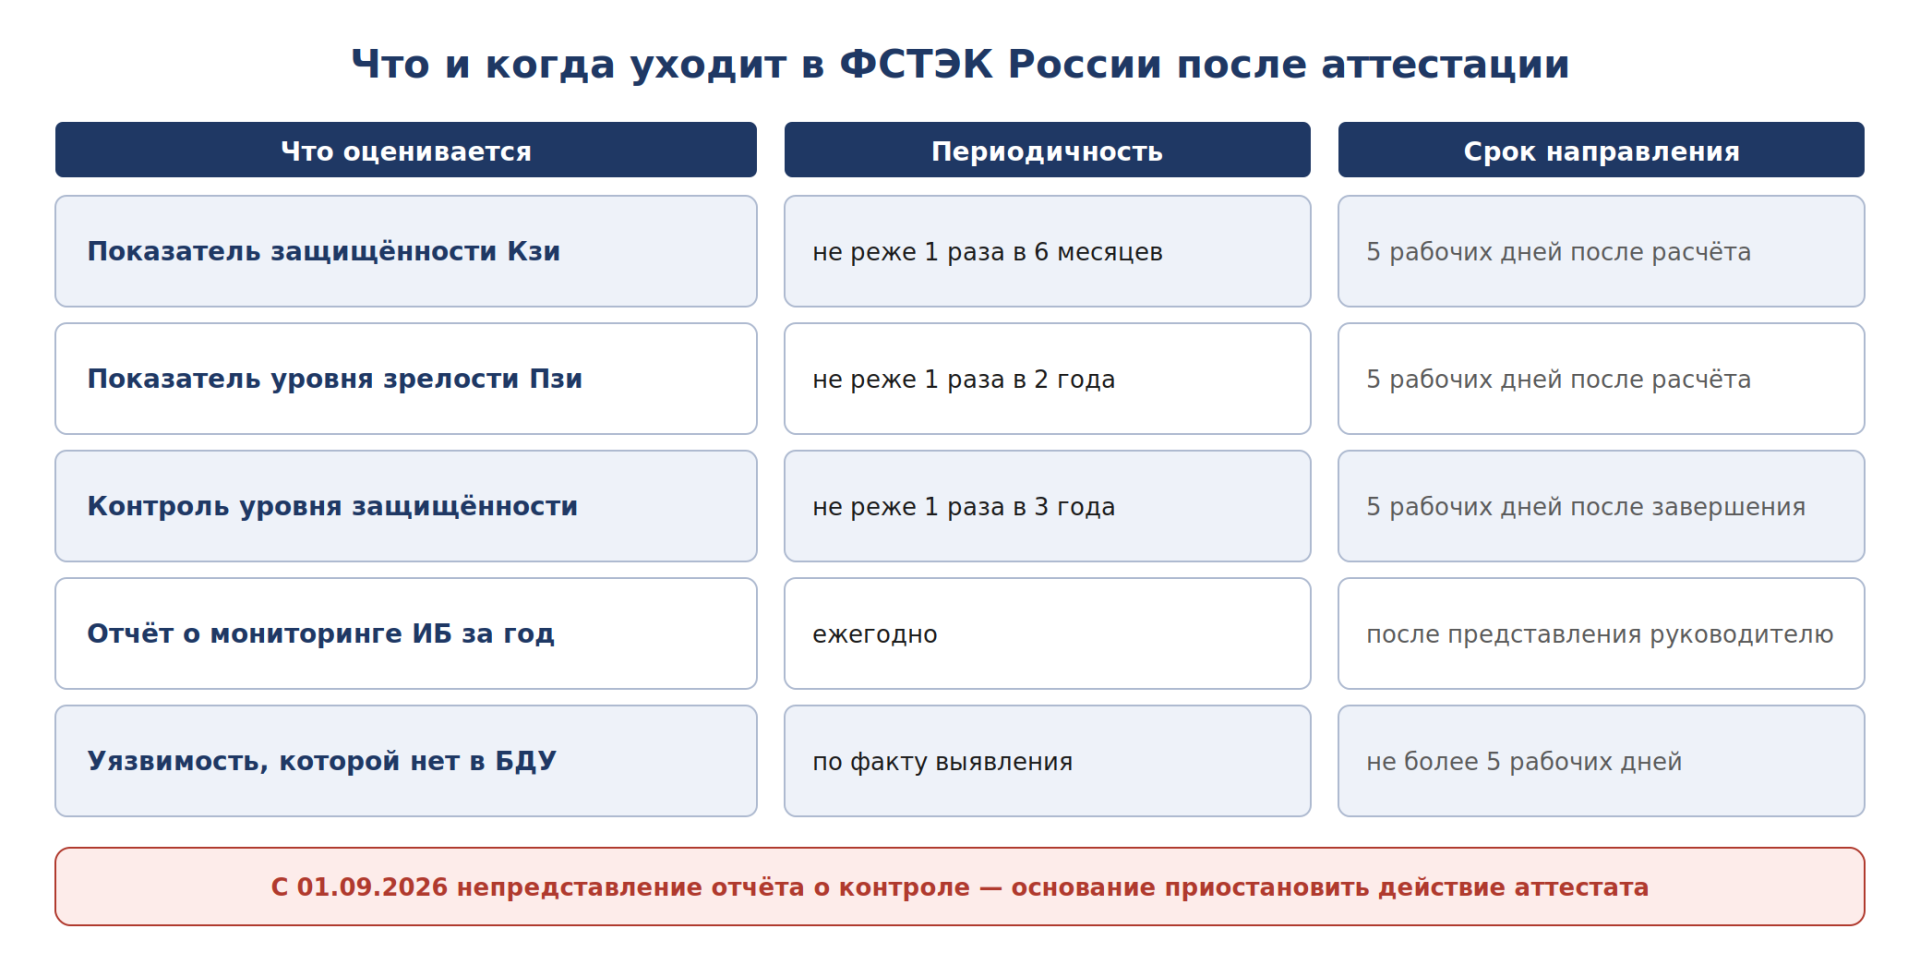
Последствия. Отчет представляется во ФСТЭК России или ее территориальный орган не реже одного раза в три года, в течение пяти рабочих дней с даты завершения контроля. Непредставление отчета – прямое основание для приостановления действия аттестата соответствия.
Три года вместо двух – это не послабление
До изменений результаты периодического контроля направлялись регулятору не реже одного раза в два года. С 1 сентября 2026 года срок увеличивается до трех лет. Формально интервал вырос, но содержание проверки изменилось качественно: раньше состав контроля владелец во многом определял сам, теперь методы закреплены нормативно, а для части систем в них входит полноценный пентест.
 🔍 Увеличить
Схема 2. Отчетность перед ФСТЭК России после аттестации
Кому обязателен пентест
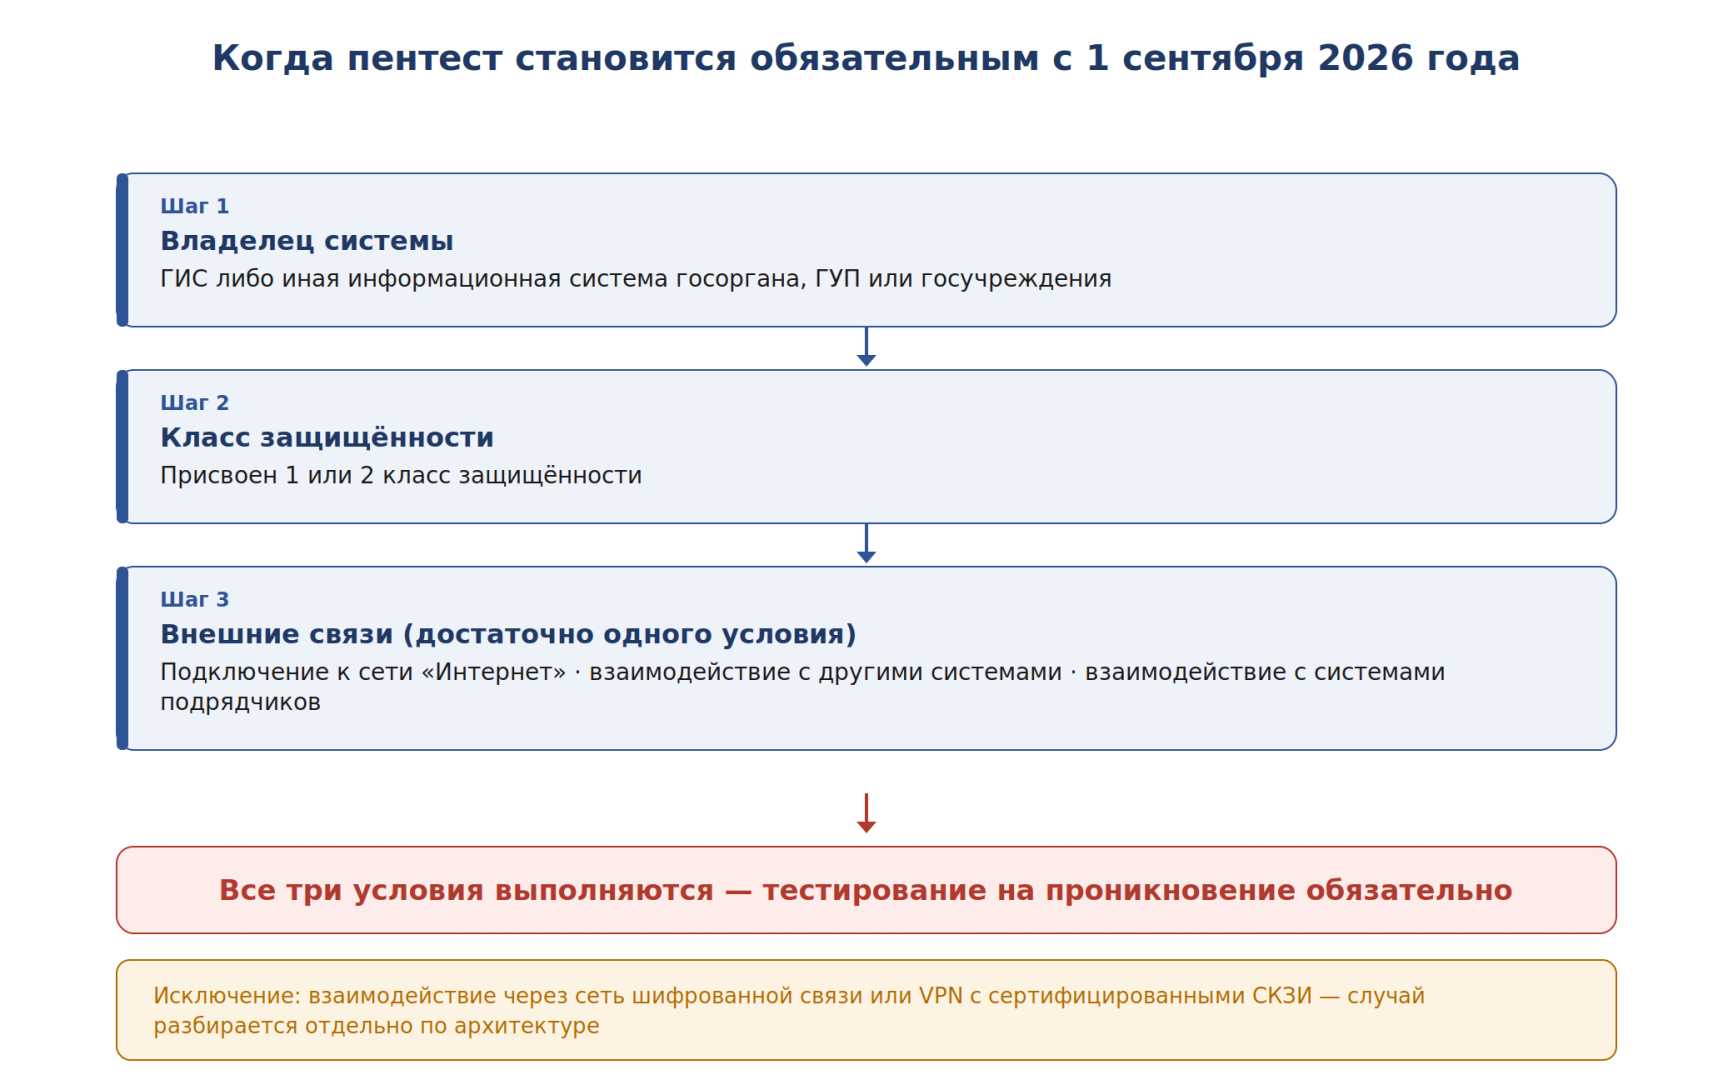
Требование адресное, и переносить его на любую аттестованную систему нельзя. Тестирование на проникновение проводится для государственных информационных систем, а также для иных информационных систем государственных органов, государственных унитарных предприятий и государственных учреждений 1 и 2 классов защищенности. Но одного класса недостаточно: система должна соответствовать хотя бы одному дополнительному условию – иметь подключение к сети «Интернет», взаимодействовать с другими информационными системами либо с системами подрядных организаций.
 🔍 Увеличить
Схема 3. Условия, при которых пентест становится обязательным
Отдельно оговорено исключение: если взаимодействие организовано через сеть шифрованной связи или виртуальные частные сети с применением сертифицированных шифровальных средств защиты информации, вопрос разбирается отдельно по архитектуре конкретной системы. Порядок работ по тестированию на проникновение для таких систем задает методический документ ФСТЭК России.
Разница между анализом уязвимостей и пентестом принципиальна и для бюджета, и для результата. Анализ уязвимостей отвечает на вопрос, какие слабые места есть в системе. Пентест проверяет, может ли нарушитель через эти слабые места получить доступ, повысить привилегии или повлиять на работу системы. Сканер может показать устаревший компонент или ошибку конфигурации – это еще не означает, что система реально уязвима в ее конкретной архитектуре.
Модернизация: когда достаточно дополнительных испытаний
Приказ № 60 разграничивает два сценария, которые до этого нередко смешивались.
Если меняется архитектура или структура системы защиты, состав компонентов либо применяемые средства защиты, проводятся дополнительные аттестационные испытания. Для них указаны два метода – функциональное тестирование и анализ уязвимостей. Сведения об изменениях и результатах испытаний включаются в технический паспорт. Сам аттестат при этом не прекращает действие автоматически только из-за того, что объект доработали.
Повторная аттестация нужна в другом случае: если модернизация привела к повышению класса защищенности, уровня защищенности или категории значимости объекта. Это важное практическое разграничение – оно позволяет планировать бюджет и не заказывать полную переаттестацию там, где достаточно дополнительных испытаний.
Кто проводит контроль
Периодический контроль уровня защищенности владелец объекта может проводить своими силами или с привлечением внешней организации. Если привлекается подрядчик, у него должна быть лицензия ФСТЭК России на деятельность по технической защите конфиденциальной информации с правом выполнения соответствующих видов работ.
Что делать владельцу действующего аттестата: порядок действий
-
Провести инвентаризацию. Составить перечень информационных систем, включая «иные» системы для обеспечения деятельности, определить, какие из них попадают под Требования приказа № 117, а какие – под обязательную аттестацию по новой редакции приказа № 77.
-
Проверить актуальность актов классификации. Убедиться, что класс защищенности определен по действующему приложению к Требованиям, и рассмотреть возможность выделения сегментов с разными классами.
-
Сверить технические паспорта с фактической конфигурацией. Расхождение паспорта и реальной инфраструктуры – самое частое замечание и при аттестации, и при периодическом контроле.
-
Разработать первоочередные документы. Политику защиты информации, внутренние стандарты и внутренние регламенты по перечню пункта 14 Требований. Это прямое указание регулятора из информационного сообщения от 12.03.2026.
-
Сделать черновой расчет КЗИ. По методике от 11.11.2025 – до аттестационных испытаний, чтобы увидеть провальные показатели заранее.
-
Определить, требуется ли пентест. Проверить три параметра: владельца системы, класс защищенности, наличие подключения к интернету или взаимодействия с внешними системами и подрядчиками.
-
Запланировать периодический контроль. Назначить исполнителя, заложить бюджет и сроки так, чтобы успеть устранить выявленное и направить отчет в течение пяти рабочих дней после завершения контроля.
-
Ревизовать договоры с подрядчиками. Закрепить в них обязанность выполнять политику, внутренние стандарты и регламенты оператора – этот пункт входит в расчет КЗИ отдельным показателем.
-
Оформить план перехода. С мероприятиями и сроками, как рекомендует ФСТЭК России, и согласовать под него ресурсы.
Сравнение: что было и что стало
| Аспект | До 2026 года | С 2026 года |
|---|---|---|
| Требования к ГИС | Приказ № 17 от 11.02.2013 | Приказ № 117, действует с 01.03.2026 |
| Охват требований | Государственные информационные системы | ГИС, иные системы госорганов, ГУП и госучреждений, муниципальные системы |
| Обязательность аттестации | Для ГИС | Для ГИС – обязательна; для иных систем решает руководитель оператора |
| Оценка состояния защиты | Качественная, по факту выполнения мер | Показатели КЗИ (раз в 6 месяцев) и ПЗИ (раз в 2 года) с отчетностью |
| Сроки устранения уязвимостей | Нормативно не установлены | 24 часа для критических, 7 календарных дней для высокого уровня |
| Периодический контроль | Протоколы во ФСТЭК не реже 1 раза в 2 года | Отчет не реже 1 раза в 3 года, методы закреплены нормативно |
| Пентест | Не выделялся как обязательный метод | Обязателен для ГИС и иных систем 1–2 классов при внешних связях |
| Санкция за отсутствие контроля | Общие меры административной ответственности | Приостановление действия аттестата соответствия |
| Требования к кадрам | Не устанавливались | Не менее 30 % работников подразделения защиты информации с профильной подготовкой |
Ответственность
Базовая норма – статья 13.12 КоАП РФ. По части 6 нарушение требований о защите информации, не составляющей государственную тайну, установленных федеральными законами и принятыми в соответствии с ними нормативными правовыми актами (к которым относится и приказ № 117), влечет штраф для граждан от 5 до 10 тысяч рублей, для должностных лиц от 10 до 50 тысяч, для юридических лиц от 50 до 100 тысяч рублей. Использование несертифицированных средств защиты, подлежащих обязательной сертификации, наказывается по части 2 той же статьи, причем с возможной конфискацией.
Суммы стоит воспринимать в динамике: действующие размеры установлены Федеральным законом от 23.05.2025 № 104-ФЗ, который заметно поднял верхние планки. Но главный риск теперь не в размере штрафа. Регулярный поток отчетности по КЗИ и ПЗИ делает выявление нарушений куда более вероятным, чем при прежней модели разовых проверок, а приостановление аттестата с 1 сентября 2026 года бьет по возможности эксплуатировать систему.
Поможем пройти переход без срыва сроков
Разработаем план перехода на приказ № 117, актуализируем классификацию и модель угроз, проведем дополнительные аттестационные испытания и переоформим аттестат.
Получить консультациюЧасто задаваемые вопросы
Нужно ли переаттестовывать систему из-за приказа № 117?
Нет, если конфигурация системы не менялась. Аттестаты, выданные до 1 марта 2026 года, считаются действительными. Переаттестация или дополнительные испытания потребуются при модернизации системы.
Аттестация ГИС осталась обязательной?
Да. По пункту 65 Требований аттестация обязательна для государственных информационных систем до начала обработки и хранения информации и проводится по порядку приказа № 77.
Нужно ли аттестовать бухгалтерскую систему государственного учреждения?
Требования приказа № 117 на нее распространяются как на иную информационную систему госучреждения. Но решение о необходимости аттестации принимает руководитель оператора или ответственное лицо – обязательной процедурой для таких систем аттестация не установлена.
Можно ли завершить проект по приказу № 17?
Если договор на создание или развитие системы заключен до 1 марта 2026 года – да, работы допускается выполнить по требованиям приказа № 17. Это прямо разъяснено информационным сообщением ФСТЭК России от 12.03.2026.
Что произойдет, если не направить отчет о контроле защищенности?
С 1 сентября 2026 года непредставление отчета или протокола по результатам контроля уровня защищенности во ФСТЭК России является основанием для приостановления действия аттестата. Возобновить действие можно, представив отчет либо устранив нарушения, из-за которых аттестат приостановили.
Обязателен ли пентест для системы третьего класса?
Нет. Требование адресовано государственным информационным системам и иным системам госорганов, ГУП и госучреждений 1 и 2 классов защищенности при наличии подключения к интернету или взаимодействия с другими системами.
Как часто рассчитывать КЗИ?
Не реже одного раза в шесть месяцев. Результаты направляются во ФСТЭК России не позднее пяти рабочих дней после расчета независимо от полученного значения.
Изменились ли требования к средствам защиты?
Соответствие классов сохранилось в привычной логике: для систем 1 класса – не ниже 4 класса защиты и уровня доверия, для 2 класса – не ниже 5, для 3 класса – 6. Добавилось требование к поддержке безопасности средств на территории России, включая выпуск обновлений.
Можно ли присвоить разным частям системы разные классы?
Да. Приложение к Требованиям допускает присваивать отдельным сегментам системы разные классы защищенности и принимать меры по классу каждого сегмента. Результаты оформляются актом, допускается единый акт на несколько сегментов.
Кто может проводить периодический контроль?
Владелец объекта своими силами либо привлеченная организация с лицензией ФСТЭК России на техническую защиту конфиденциальной информации с правом выполнения соответствующих работ.