Межсетевые экраны классифицируются двумя независимыми способами: технически – по принципу работы и уровню модели OSI (пакетный фильтр, stateful, прокси, UTM, NGFW, WAF, хостовый МЭ), и нормативно – по классификации ФСТЭК России, где выделены типы А, Б, В, Г, Д и шесть классов защиты. Эти две классификации не пересекаются и отвечают на разные вопросы: техническая – «как устройство работает», нормативная – «где его разрешено применять и какому уровню требований оно соответствует».
Путаница между ними – источник самых дорогих ошибок в закупках. Формулировка «нужен NGFW типа А» звучит грамотно, но неполна: в ней не хватает класса защиты, уровня доверия и указания на то, что для NGFW действует отдельный набор требований.
Разберем обе классификации по порядку.
Техническая классификация: как устроены межсетевые экраны
 🔍 Увеличить
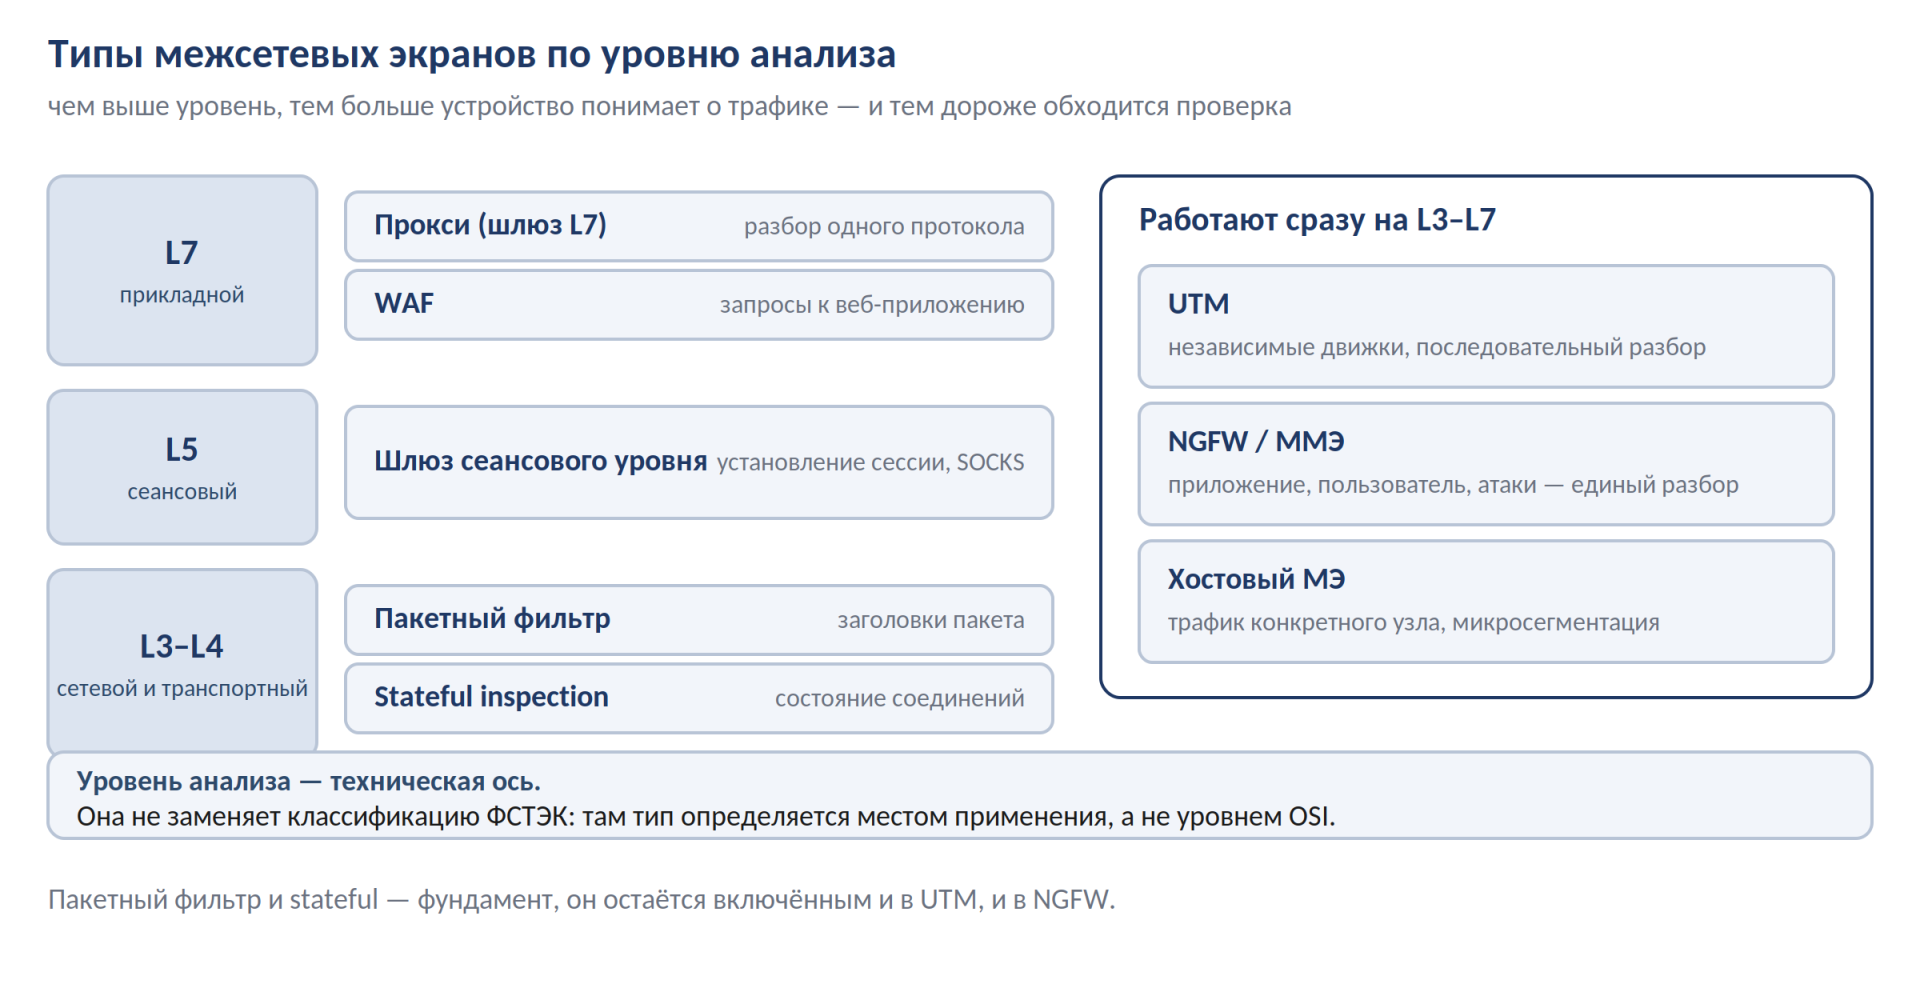
Схема 1. Типы межсетевых экранов по уровню анализа трафика
Пакетный фильтр (stateless)
Решение принимается по каждому пакету отдельно, на основании заголовков: адреса источника и назначения, порты, протокол, флаги. Пакет не связывается ни с каким контекстом – фильтр не помнит, что было секунду назад.
-
Плюсы: максимальная скорость, минимум ресурсов, простота.
-
Минусы: не отличает ответный трафик от инициированного снаружи, обходится подделкой флагов и фрагментацией.
-
Где встречается сегодня: списки доступа (ACL) на маршрутизаторах и коммутаторах, группы безопасности в облачных платформах. Как самостоятельное средство защиты периметра – практически нигде.
Межсетевой экран с контролем состояния (stateful inspection)
Ведет таблицу активных соединений. Пакет проверяется не сам по себе, а на принадлежность к легитимной сессии: ответный трафик разрешается автоматически, «безродные» пакеты отбрасываются.
-
Плюсы: правила пишутся в одну сторону, устойчивость к подделке отдельных пакетов, по-прежнему высокая скорость.
-
Минусы: внутри разрешенной сессии устройство слепо – что именно передается по разрешенному 443-му порту, оно не знает.
-
Где встречается сегодня: базовый слой любого современного шлюза, включая NGFW. Как самостоятельное решение – в небольших сетях без требований к контролю приложений.
Шлюз сеансового уровня (circuit-level gateway)
Контролирует корректность установления сессии и ретранслирует ее, не разбирая содержимое. Классический представитель – SOCKS-прокси. Сегодня самостоятельно почти не применяется, но встречается как компонент внутри других решений.
Шлюз прикладного уровня (прокси)
Разрывает соединение: клиент подключается к прокси, прокси от своего имени – к серверу. За счет этого возможен полный разбор протокола, аутентификация пользователя, кэширование, подмена и нормализация запросов.
-
Плюсы: самая глубокая проверка конкретного протокола, скрытие внутренней структуры сети.
-
Минусы: нужен отдельный прокси-модуль под каждый протокол, заметные задержки, плохо переносит нестандартные приложения.
-
Где встречается сегодня: явные веб-прокси, шлюзы безопасного доступа в интернет (SWG), почтовые релеи.
UTM (Unified Threat Management)
Объединение в одном устройстве межсетевого экрана, антивируса, системы предотвращения вторжений, антиспама, URL-фильтра и VPN. Появился как ответ на запрос малого и среднего бизнеса: одна коробка, одна подписка, один интерфейс.
-
Плюсы: низкий порог входа, цена, простота эксплуатации.
-
Минусы: модули работают последовательно и каждый заново разбирает трафик – при включении всех проверок производительность падает лавинообразно.
NGFW (межсетевой экран нового поколения)
Контроль приложений независимо от порта, идентификация пользователя и предотвращение вторжений в едином потоке обработки. Подробный разбор – в опорной статье серии.
WAF (Web Application Firewall)
Защищает конкретные веб-приложения от атак на уровне HTTP: SQL-инъекции, межсайтовый скриптинг, обход авторизации, атаки на бизнес-логику, вредоносные боты. Работает как обратный прокси перед веб-сервером и разбирает не «трафик вообще», а параметры запросов к вашему приложению.
WAF и NGFW – не конкуренты и не замена друг другу: они закрывают разные направления и в зрелой архитектуре стоят одновременно.
Хостовый (персональный) межсетевой экран
Устанавливается непосредственно на узле – как компонент операционной системы или агент средства защиты. Единственный тип, который видит трафик между соседними узлами внутри одного сегмента, куда сетевой шлюз просто не заглядывает. Основа микросегментации.
Сводная таблица
| Тип | Уровень OSI | Что анализирует | Типичное применение сегодня |
|---|---|---|---|
| Пакетный фильтр | L3–L4 | Заголовки пакета | ACL на сетевом оборудовании, группы безопасности в облаке |
| Stateful | L3–L4 + сессии | Состояние соединений | Базовый слой любого шлюза, простые сети |
| Шлюз сеансового уровня | L5 | Установление сессии | Компонент внутри других решений |
| Прокси (шлюз L7) | L7, один протокол | Содержимое протокола | Веб-прокси, SWG, почтовые релеи |
| UTM | L3–L7 | Набор независимых проверок | Малый и средний бизнес |
| NGFW | L3–L7 | Приложение, пользователь, контент, атаки | Периметр и сегментация в средних и крупных сетях |
| WAF | L7, HTTP/HTTPS | Запросы к веб-приложению | Защита публичных веб-сервисов |
| Хостовый МЭ | L3–L7 на узле | Трафик конкретного узла | Микросегментация, защита серверов и АРМ |
Где проходит реальная граница между UTM и NGFW
Формально наборы функций совпадают, поэтому многие вендоры называют свои UTM «межсетевыми экранами нового поколения». Отличие лежит в архитектуре обработки:
-
UTM пропускает трафик через последовательную цепочку движков, и каждый разбирает поток заново. Включение четвертого модуля стоит дороже, чем третьего.
-
NGFW разбирает трафик один раз (single-pass), а модули работают с результатом единого разбора и питают одну политику.
Практических следствий два. Первое – разное поведение производительности: у UTM деградация нелинейная и плохо предсказуемая. Второе – гранулярность политики: NGFW позволяет писать правила вида «пользователь → приложение → ресурс», а UTM оперирует, как правило, отдельными списками для каждого модуля.
Как это проверять измерениями, а не на слово – в статье о производительности.
NGFW и WAF: почему нужны оба
| Критерий | NGFW | WAF |
|---|---|---|
| Что защищает | Сеть и ее сегменты | Конкретное веб-приложение |
| Направление трафика | Преимущественно исходящий и межсегментный | Входящий к вашим публичным сервисам |
| Логика обнаружения | Универсальные сигнатуры, приложения, репутация | Разбор параметров запроса, модель поведения приложения |
| Типовые атаки | Эксплойты сетевых сервисов, вредоносное ПО, C2-каналы | Инъекции, XSS, обход авторизации, боты, подбор учетных данных |
| Классификация ФСТЭК | Тип А или Б (для NGFW – требования к ММЭ) | Тип Г |
Показательно, что регулятор развел их по разным типам: WAF – это межсетевой экран уровня веб-сервера, отдельная сущность с собственными требованиями.
Нормативная классификация ФСТЭК: типы А, Б, В, Г, Д
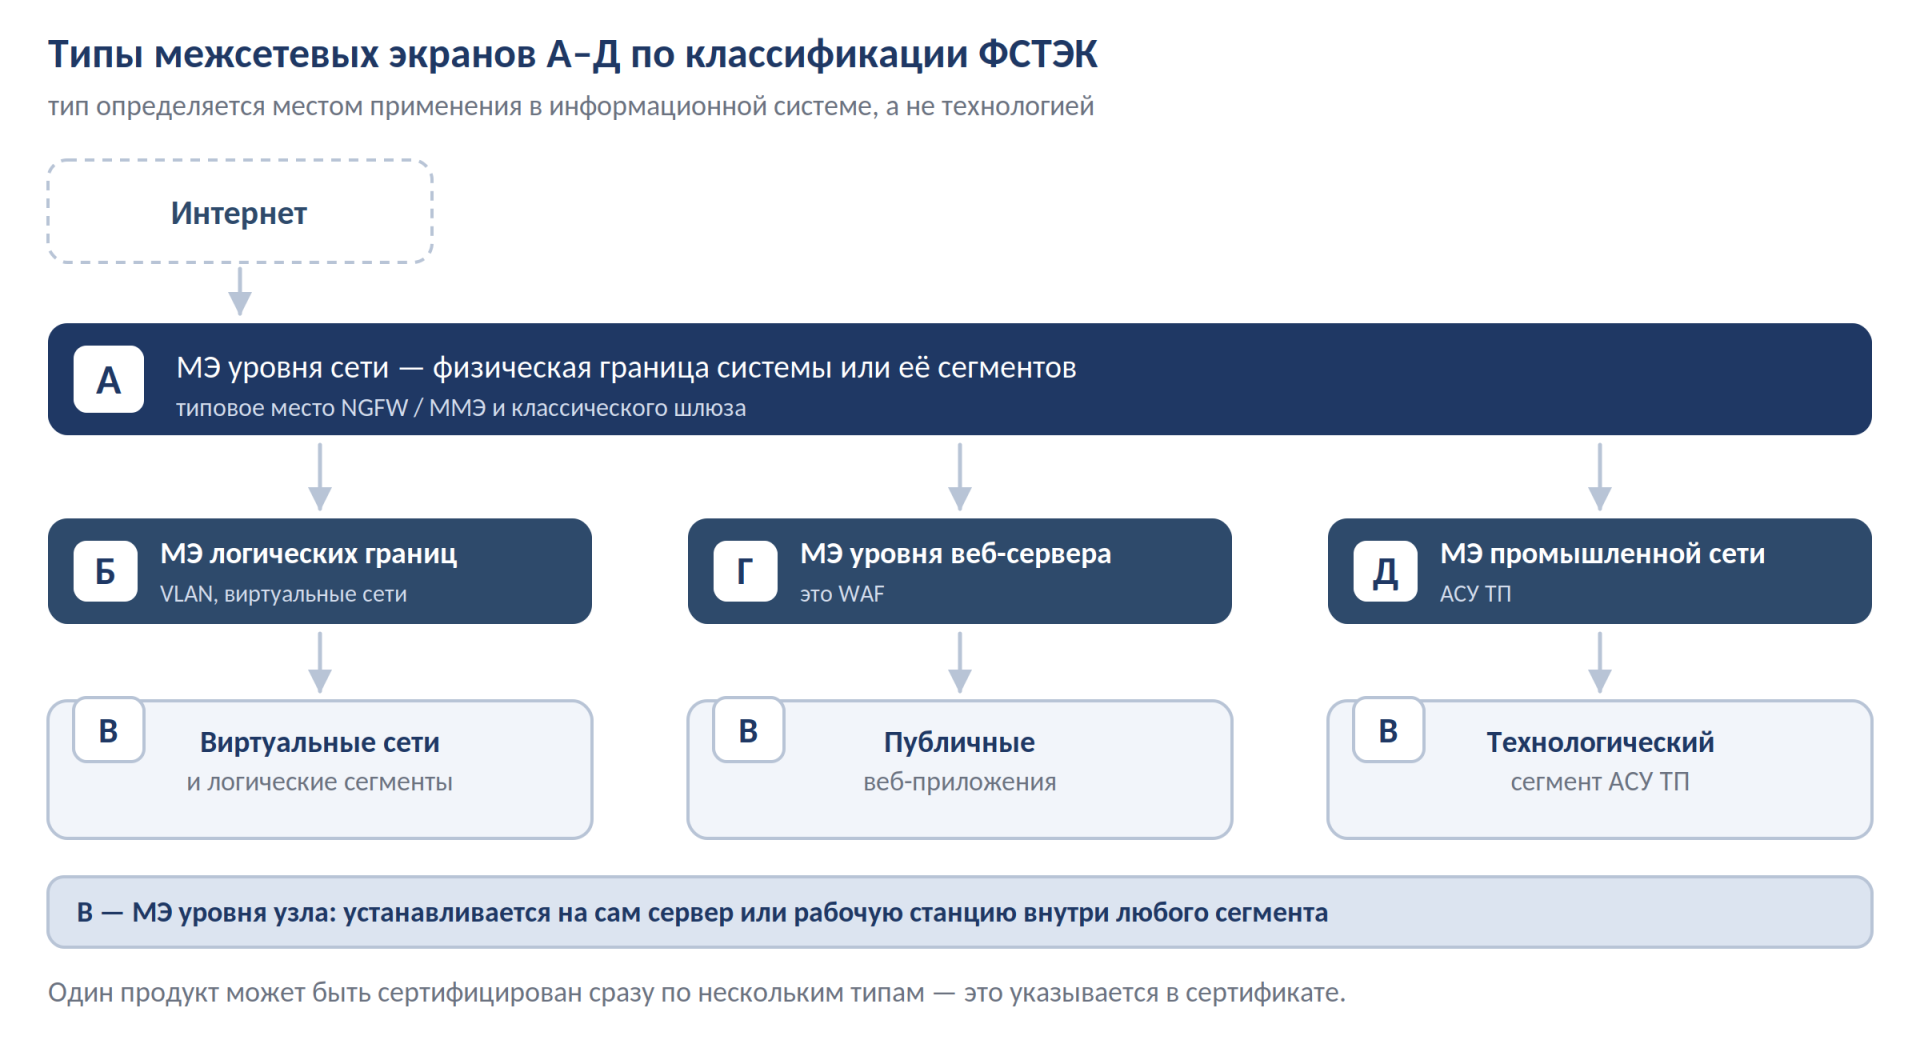
Требования к межсетевым экранам утверждены приказом ФСТЭК России № 9 от 09.02.2016. Тип определяется не технологией, а местом применения в информационной системе.
 🔍 Увеличить
Схема 2. Типы межсетевых экранов А–Д на схеме корпоративной сети
| Тип | Официальное наименование | Где применяется | Технический аналог |
|---|---|---|---|
| А | МЭ уровня сети | На физической границе (периметре) информационной системы или между физическими границами ее сегментов | Аппаратный или программный шлюз на периметре, NGFW, UTM |
| Б | МЭ уровня логических границ сети | На логической границе системы или между логическими границами сегментов | Виртуальный МЭ, экран между VLAN и виртуальными сетями |
| В | МЭ уровня узла | На узле (хосте) информационной системы | Хостовый межсетевой экран, агент на сервере или АРМ |
| Г | МЭ уровня веб-сервера | На сервере, обслуживающем сайты, веб-службы и веб-приложения, либо на физической границе сегмента таких серверов | WAF |
| Д | МЭ уровня промышленной сети | В автоматизированных системах управления технологическими процессами | Промышленный МЭ с поддержкой технологических протоколов |
Один продукт может быть сертифицирован сразу по нескольким типам – например, как МЭ типов А и Б. Это нормально и указывается в сертификате.
Отдельно стоит NGFW. Для межсетевых экранов нового поколения действует самостоятельный документ – Требования по безопасности информации к многофункциональным межсетевым экранам уровня сети (приказ ФСТЭК России № 44 от 07.03.2023). В терминологии регулятора это ММЭ. Сертификат на МЭ типа А не подтверждает соответствие требованиям к ММЭ. Подробности – в статье о сертификации.
Классы защиты: вторая ось классификации
Тип отвечает на вопрос «где применяется», класс – «насколько строгие требования выполнены». Классов шесть: шестой самый низкий, первый самый высокий. Классы с первого по третий предназначены для систем, обрабатывающих сведения, составляющие государственную тайну.
Для остальных систем действует соотнесение по классу защищенности:
| Класс защищенности системы | Минимальный класс защиты МЭ |
|---|---|
| К1 (высший) | не ниже 4 класса |
| К2 | не ниже 5 класса |
| К3 (низший) | 6 класса |
Для государственных и иных информационных систем госорганов, ГУПов и госучреждений классификация и это соотнесение установлены приказом ФСТЭК России № 117 от 11.04.2025, действующим с 1 марта 2026 года. Приказ дополнительно вводит требование к уровню доверия средства защиты, дифференцированное по классу системы.
Отсюда практический вывод: в техническом задании должны быть указаны три параметра одновременно – тип, класс защиты и уровень доверия. А если речь о NGFW – еще и соответствие требованиям к ММЭ. Формулировка «сертифицированный ФСТЭК межсетевой экран» без этих уточнений не значит ничего и допускает к участию заведомо неподходящие продукты.
Форм-факторы: в чем поставляется межсетевой экран
Третья, чисто инженерная ось выбора:
-
Программно-аппаратный комплекс (ПАК) – устройство с предустановленным ПО и часто с аппаратным ускорением. Предсказуемая производительность, но привязка к жизненному циклу конкретной модели.
-
Программное решение на своем оборудовании – гибкость и экономия на железе, но производительность целиком зависит от платформы, а сертификат обычно ограничивает список допустимых конфигураций.
-
Виртуальный экземпляр – для виртуализированных ЦОД и филиалов без выделенного оборудования. Основной риск – конкуренция за ресурсы гипервизора.
-
Облачный (FWaaS) – сервисная модель; вопросы размещения данных и соответствия требованиям нужно прорабатывать отдельно.
-
Контейнерный / sidecar – для микросервисных сред, обычно в связке с микросегментацией.
Важно: сертификат ФСТЭК выдается на конкретное исполнение и конкретную версию. Виртуальный экземпляр продукта не наследует автоматически сертификат его аппаратной версии – это нужно проверять по записи в реестре.
Какой тип выбрать под задачу
| Сценарий | Что смотреть |
|---|---|
| Граница с интернетом в организации на 100+ человек | NGFW (ММЭ), тип А, класс по классу защищенности системы |
| Разделение офисной сети и серверного сегмента | NGFW или stateful-МЭ, тип А или Б |
| Разделение виртуальных сетей внутри одного гипервизора | МЭ типа Б, виртуальное исполнение |
| Защита публичного сайта или личного кабинета | WAF, тип Г – дополнительно к NGFW, не вместо него |
| Защита серверов от горизонтального перемещения | Хостовый МЭ, тип В, микросегментация |
| Граница технологического сегмента АСУ ТП | МЭ типа Д с поддержкой промышленных протоколов |
| Малый офис без требований регулятора | UTM или stateful-МЭ – NGFW избыточен |
Часто задаваемые вопросы
Чем отличается межсетевой экран типа А от типа Б?
Местом применения. Тип А работает на физической границе системы или ее сегментов, тип Б – на логической границе, то есть внутри виртуальной или логически разделенной инфраструктуры. Многие продукты сертифицированы сразу по обоим типам.
Что такое межсетевой экран типа В?
Межсетевой экран уровня узла – он устанавливается непосредственно на хост и защищает конкретный сервер или рабочую станцию, а не сегмент сети.
WAF – это межсетевой экран?
С точки зрения ФСТЭК России да: это межсетевой экран уровня веб-сервера, тип Г. Технически это узкоспециализированное средство, которое решает другие задачи, чем сетевой межсетевой экран, и не заменяет его.
Может ли один продукт быть и UTM, и NGFW?
Маркетингово – да, и это происходит постоянно. Технически разница в архитектуре обработки трафика, и проверяется она измерением производительности при последовательном включении модулей, а не чтением описания на сайте.
Какой класс защиты межсетевого экрана нужен для моей системы?
Зависит от класса защищенности системы: К1 – не ниже 4 класса, К2 – не ниже 5, К3 – 6 класса. Классы с 1 по 3 применяются в системах с государственной тайной.
Нужен ли отдельный межсетевой экран для АСУ ТП?
Да, если технологический сегмент требует защиты в соответствии с требованиями к системам управления. Это тип Д, и от обычного МЭ он отличается поддержкой промышленных протоколов и способностью работать без разрыва технологического процесса.