Периодический контроль уровня защищенности становится обязанностью с понятными методами и сроками: анализ уязвимостей, для части систем тестирование на проникновение, отчет во ФСТЭК России не реже одного раза в три года в течение пяти рабочих дней после завершения работ.
Непредставление отчета дает регулятору основание приостановить действие аттестата. Пентест обязателен не для всех: под требование попадают государственные информационные системы и иные системы госорганов, ГУП и госучреждений 1 и 2 классов защищенности при наличии внешних связей.
Владельцы аттестованных систем до сих пор жили по простой схеме: получить аттестат, положить в папку, вспомнить о нем при следующей модернизации. Приказ № 60 эту схему закрывает. С 1 сентября 2026 года объект нужно регулярно проверять в эксплуатации и отчитываться о результатах, а за молчание перед регулятором предусмотрена санкция, которая бьет по самому аттестату.
Разбираем, что меняется, кому придется заказывать пентест и какими архитектурными решениями систему можно из-под этого требования вывести.
Что меняет приказ № 60
Изменения затрагивают четыре блока Порядка аттестации.
Область применения. В новой редакции подробнее описано, на какие объекты распространяется порядок аттестации и периодического контроля. Аттестация обязательна для государственных и муниципальных информационных систем, включая государственные и муниципальные ИСПДн; для информационных систем управления производством организаций оборонно-промышленного комплекса; для автоматизированных систем станков с числовым программным управлением, если они входят в состав таких производственных систем; для помещений, где ведутся конфиденциальные переговоры.
Для остальных объектов приказ № 77 применяется тогда, когда владелец сам выбрал аттестацию как способ оценки системы защиты. Сюда попадают системы госорганов, ГУП и госучреждений без статуса ГИС, значимые объекты КИИ, негосударственные ИСПДн и АСУ ТП на критически важных и опасных объектах.
Методы контроля. В периодическом контроле выделены анализ уязвимостей и тестирование на проникновение. Сам контроль был в приказе № 77 и раньше, но его содержание владелец определял во многом сам.
Оформление результатов. По итогам контроля составляется отчет или протокол со сведениями об объекте, его классе защищенности или категории значимости, сроках проведения работ, реквизитах аттестата и результатах. Материалы включаются в технический паспорт объекта.
Санкция. Отчет представляется во ФСТЭК России или ее территориальный орган не реже одного раза в три года, в течение пяти рабочих дней с даты завершения контроля. Непредставление отчета – основание для приостановления действия аттестата соответствия.
Три года вместо двух
Раньше результаты периодического контроля направлялись регулятору не реже одного раза в два года. С 1 сентября 2026 года интервал вырастает до трех лет. Считать это послаблением не стоит: содержание проверки закреплено нормативно, а для систем 1 и 2 классов с внешними связями в нее входит полноценный пентест. Стоимость одного цикла контроля вырастает заметно сильнее, чем экономия от лишнего года.
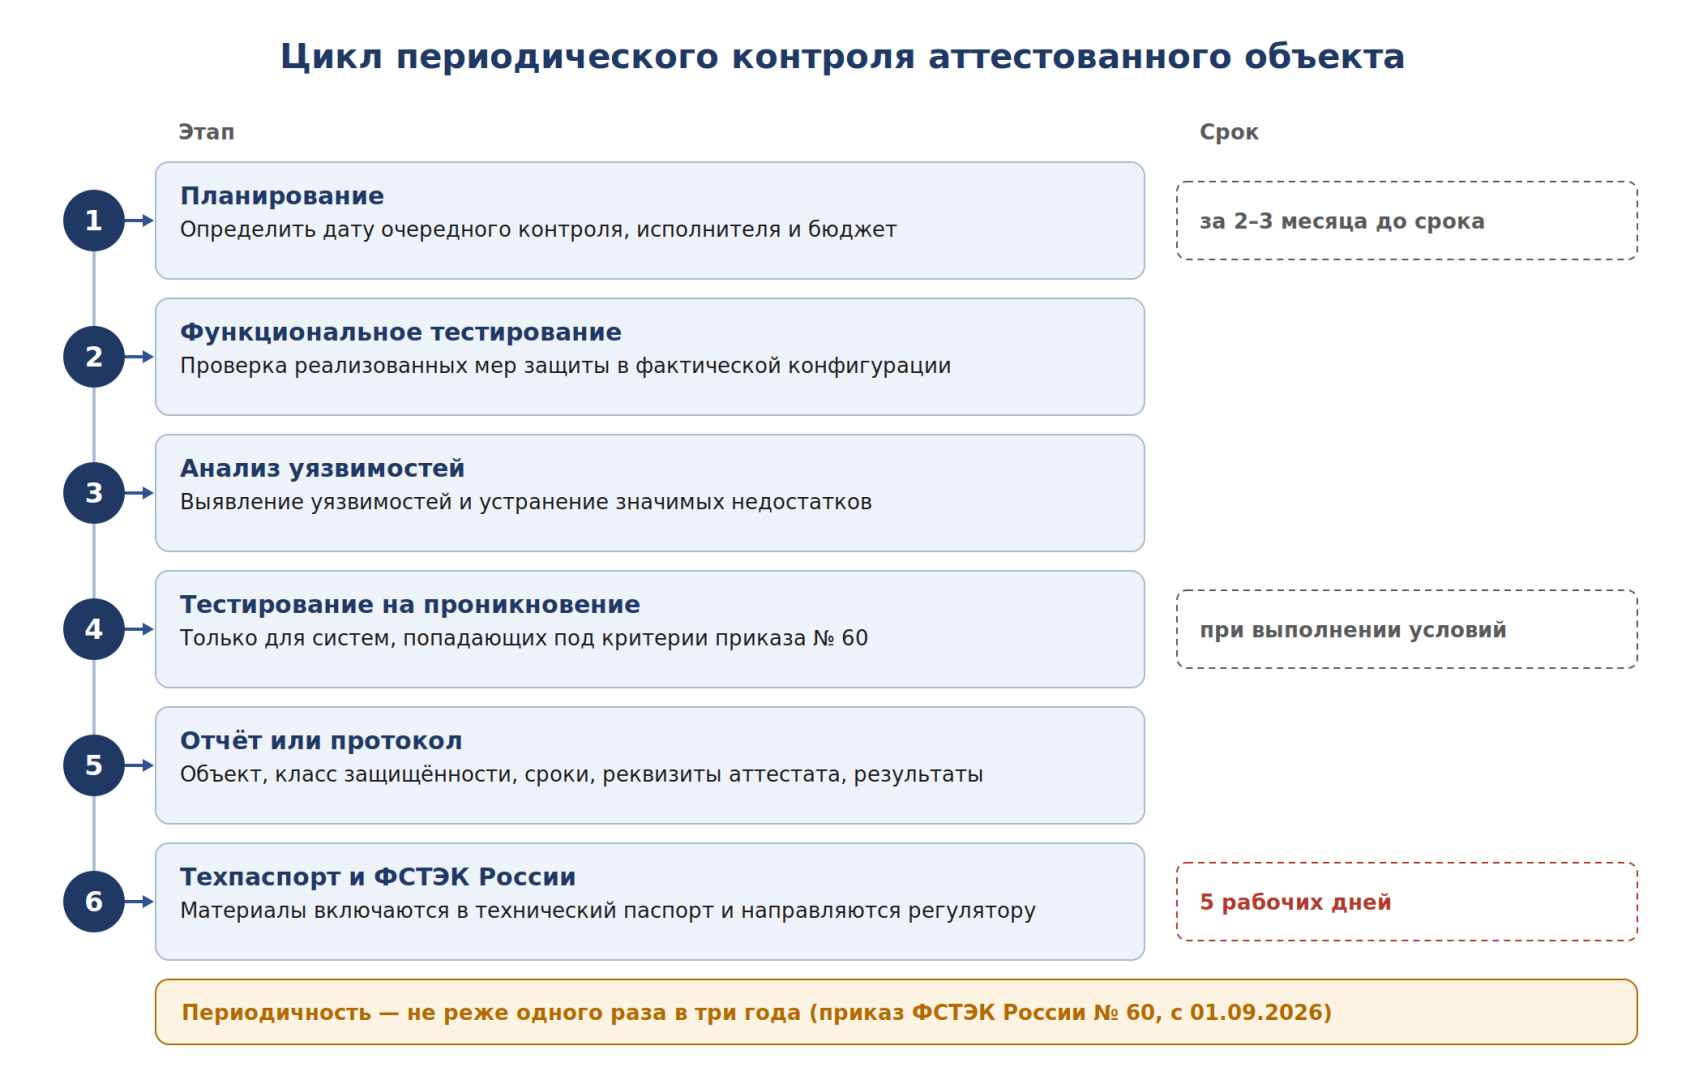
Схема 1. Цикл периодического контроля аттестованного объекта
Кому обязателен пентест
Требование адресное. Тестирование на проникновение проводится для государственных информационных систем и для иных информационных систем государственных органов, государственных унитарных предприятий и государственных учреждений 1 и 2 классов защищенности. Класса мало: система должна иметь подключение к сети «Интернет» либо взаимодействовать с другими информационными системами, в том числе с системами подрядных организаций.
Исключение сформулировано для второго основания: если взаимодействие с другими системами организовано через сеть шифрованной связи или виртуальные частные сети с применением сертифицированных шифровальных средств защиты информации, оно не считается основанием для пентеста. На прямое подключение к интернету это исключение не распространяется – по формулировке методики оно относится к взаимодействию, а не к выходу в сеть общего пользования.
| Параметр системы | Пентест обязателен | Пентест не требуется |
|---|---|---|
| Владелец | ГИС, система госоргана, ГУП, госучреждения | Коммерческая организация вне этого перечня |
| Класс защищенности | 1 или 2 класс | 3 класс |
| Выход в интернет | Есть прямое подключение | Подключения нет |
| Связь с другими системами | Обмен по открытым каналам | Обмен через шифрованную связь или VPN с сертифицированными СКЗИ |
| Доступ подрядчиков | Постоянный канал к системе подрядчика | Постоянного канала нет |
Как вывести систему из-под требования о пентесте
Условия перечислены закрытым списком, и каждое из них относится к архитектуре, а не к документам. Значит, на каждое можно повлиять проектным решением. Ниже четыре рабочих варианта, порядок – от самого дешевого к самому затратному.
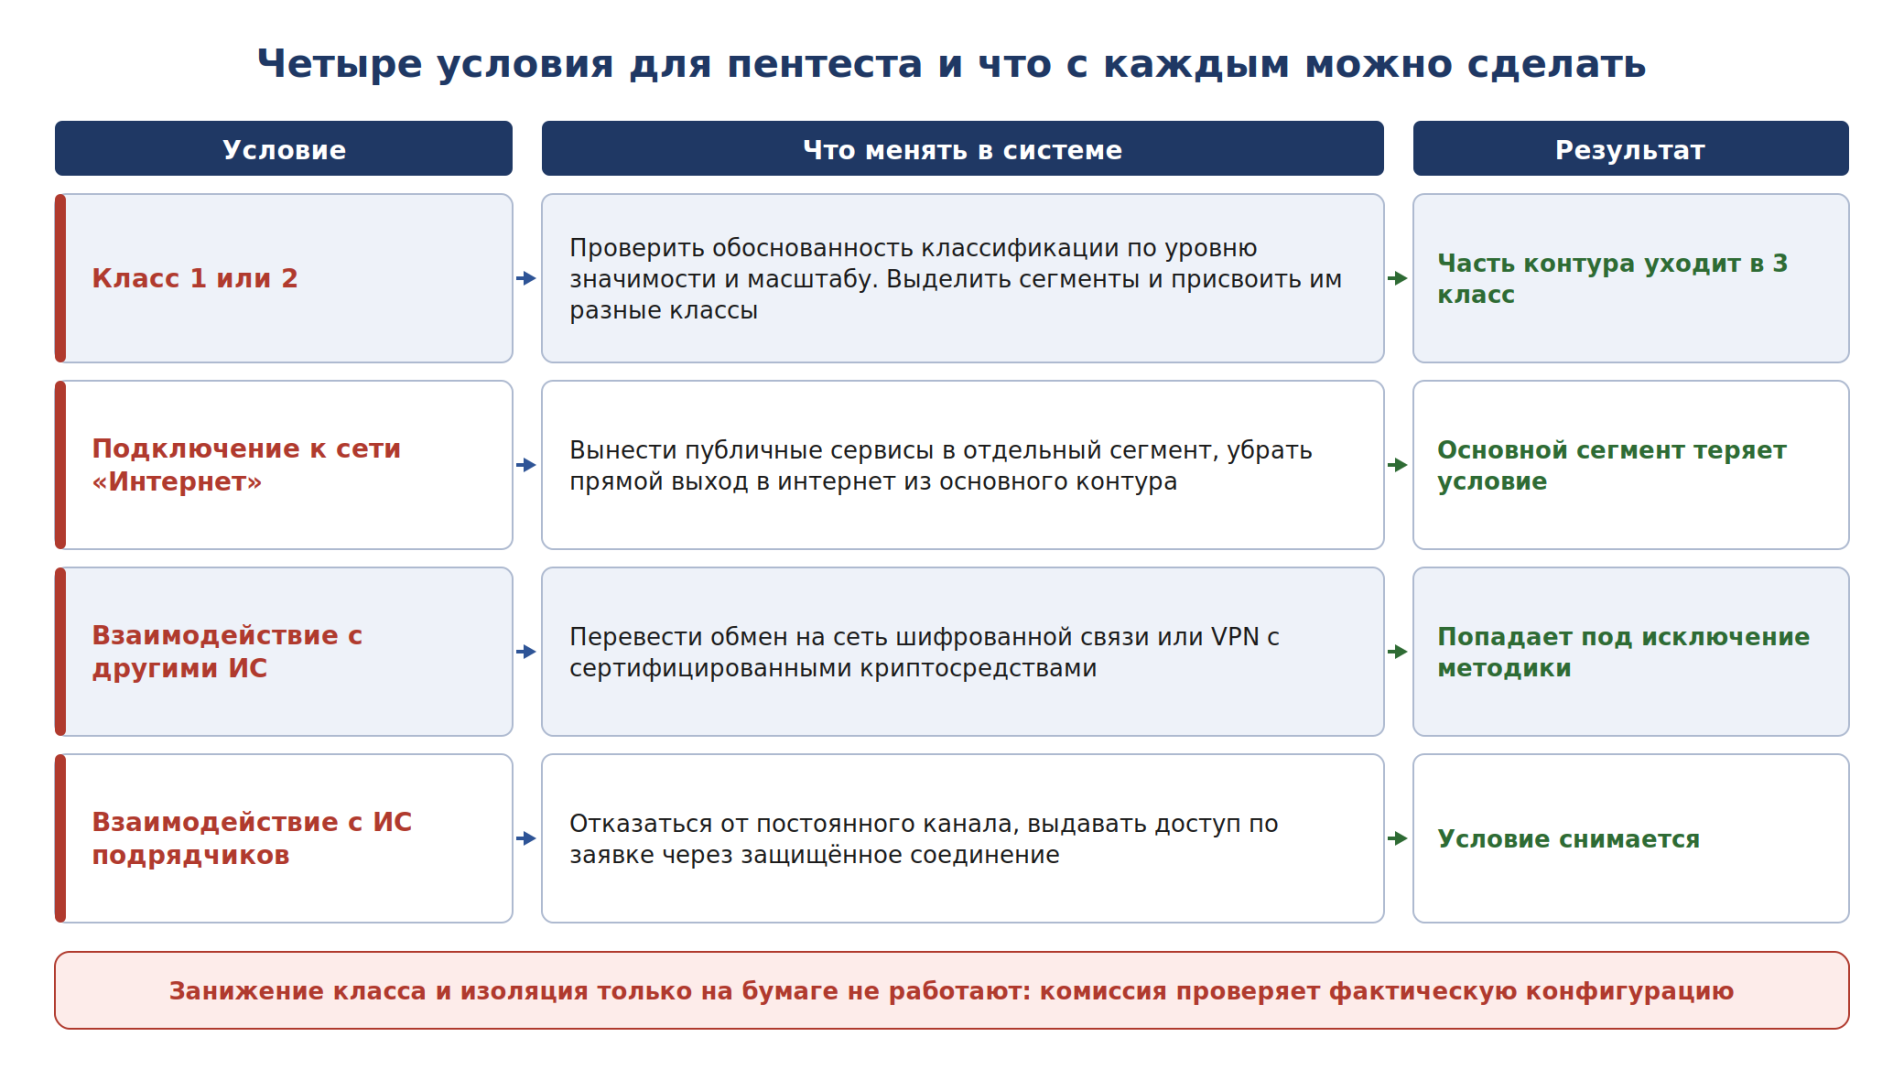
Схема 2. Четыре условия для пентеста и меры по каждому
1. Пересмотреть границы системы и выделить сегменты
Приложение к Требованиям приказа № 117 разрешает присваивать отдельным сегментам системы разные классы защищенности и принимать меры по классу каждого сегмента. Это открывает главный законный маневр: разнести контур так, чтобы сегменты с интернетом и внешними связями не совпадали с сегментами 1 и 2 классов.
Типовой случай: у ведомственной системы есть внутренний контур обработки данных первого класса и публичный портал с формой обратной связи. Если портал сидит в том же контуре, пентест обязателен для всего. Если портал выделен в отдельный сегмент со своим классом и связан с внутренним контуром через контролируемый шлюз, ядро системы условие о подключении к интернету теряет.
Результаты классификации оформляются актом с указанием сегментов, уровней значимости, масштаба и присвоенных классов. Допускается единый акт на несколько сегментов.
2. Проверить, обоснован ли класс защищенности
Завышенный класс встречается часто. Его ставят по принципу «возьмем с запасом», а потом платят за меры и средства защиты, которых закон не требовал. Класс выводится из уровня значимости информации и масштаба системы, и оба параметра надо подтверждать расчетом, а не интуицией.
Проверить стоит три вещи. Правильно ли определен масштаб: федеральный, региональный или объектовый. Обоснован ли уровень значимости по степени возможного ущерба от нарушения конфиденциальности, целостности и доступности. Нет ли в системе информации с пометкой «для служебного пользования» – она дает УЗ 1 автоматически, и первый класс тогда неизбежен.
Что не сработает?
Занижение класса ради ухода от пентеста. При аттестационных испытаниях комиссия проверяет обоснование классификации, а расхождение между фактически обрабатываемой информацией и присвоенным классом – это несоответствие, из-за которого аттестат не выдадут. Кроме того, класс пересматривается при изменении масштаба или значимости информации, и первая же проверка вернет систему в исходное положение.
3. Убрать прямое подключение к сети «Интернет»
Условие снимается, если из основного контура нет прямого выхода в интернет. Практические решения зависят от того, зачем этот выход нужен.
-
Публичные сервисы – выносятся в демилитаризованную зону или отдельный сегмент со своим классом защищенности.
-
Обновления и сигнатуры СЗИ – получаются через промежуточный сервер обновлений в выделенном сегменте, без прямого доступа рабочих мест наружу.
-
Доступ пользователей в интернет – организуется с отдельных рабочих мест, не входящих в границы аттестуемой системы.
-
Внешние сервисы и интеграции – переводятся на защищенные каналы, о чем ниже.
Каждое из этих решений меняет архитектуру, а значит, потребует дополнительных аттестационных испытаний. Если система уже аттестована, считайте эту стоимость сразу.
4. Перевести взаимодействие на сертифицированные криптосредства
Самый прямой путь: обмен с другими системами и с системами подрядчиков организуется через сеть шифрованной связи или VPN с применением сертифицированных шифровальных средств защиты информации. Такое взаимодействие выведено из-под условия о пентесте.
Здесь есть три требования, которые легко упустить.
-
Криптосредства должны быть сертифицированы, а не просто «российские». Класс средства подбирается под класс системы и характер защищаемой информации.
-
Требования к применению шифровальных средств устанавливает ФСБ России, а не ФСТЭК. Это отдельная нормативная рамка и отдельный комплект документов.
-
Защищенный канал должен покрывать все взаимодействие, а не часть. Один оставленный открытый обмен с подрядчиком возвращает условие целиком.
Доступ подрядных организаций закрывается тем же способом или отказом от постоянного канала: доступ выдается по заявке на время работ и отзывается после. Заодно это закрывает частный показатель методики расчета Кзи, который проверяет требования к подрядчикам с привилегированным доступом.
Когда дешевле сделать пентест
Архитектурная перестройка ради ухода от одного требования не всегда окупается. Перед решением сравните две суммы.
В первую входит пентест раз в три года. Во вторую – проектирование новой архитектуры, закупка и внедрение криптосредств, лицензии и техподдержка, работы по сегментации, дополнительные аттестационные испытания после изменения структуры системы защиты, а также рост эксплуатационной нагрузки на администраторов.
Если система и без того нуждается в сегментации или в защищенных каналах по другим причинам, изменения окупаются. Если единственная цель – не платить за пентест раз в три года, чаще выгоднее заказать пентест.
Пентест все равно может понадобиться
Даже когда система не попадает под обязательное требование, тестирование на проникновение остается одним из методов контроля уровня защищенности, и владелец вправе его выбрать. Кроме того, методика расчета показателя Кзи от 11.11.2025 использует отчеты по результатам пентеста, учений и тренировок как исходные данные. Уход от обязанности не отменяет анализ уязвимостей – он в периодическом контроле остается при любой архитектуре.
Что входит в пентест по методике ФСТЭК
Порядок работ задает методика испытаний систем защиты информации информационных систем методами тестирования на проникновение. О ее утверждении ФСТЭК России сообщила информационным сообщением от 08.09.2025 № 240/24/4734. В открытом доступе методики нет: чтобы ее получить, нужно направить официальный запрос в службу в порядке, указанном на сайте регулятора.
Пентест в этой методике стоит не первым, а последним этапом проверки:
-
Функциональное тестирование реализованных мер защиты.
-
Анализ уязвимостей.
-
Устранение значимых недостатков, выявленных на предыдущем шаге.
-
Моделирование атак и собственно тестирование на проникновение.
Последовательность имеет практический смысл: запускать пентест на системе с незакрытыми известными уязвимостями бессмысленно, отчет получится про них, а не про реальную устойчивость архитектуры.
Разница между анализом уязвимостей и пентестом определяет и бюджет, и ценность результата. Анализ уязвимостей показывает, какие слабые места есть. Пентест проверяет, может ли нарушитель через них получить доступ, повысить привилегии или повлиять на работу системы. Сканер найдет устаревший компонент, но использовать его в конкретной архитектуре может быть невозможно.
Кто вправе проводить работы
Контроль уровня защищенности владелец проводит своими силами или привлекает внешнюю организацию. У подрядчика должна быть лицензия ФСТЭК России на деятельность по технической защите конфиденциальной информации с правом выполнения соответствующих видов работ по пункту 4 постановления Правительства РФ от 03.02.2012 № 79. Перед заключением договора проверьте не сам факт лицензии, а перечень видов работ в ней.
Границы пентеста, перечень допустимых действий, методика и порядок фиксации результатов согласуются до начала работ. Без этого организация получает набор технических сообщений вместо оценки защищенности.
Приостановление аттестата: как это работает
Санкция за непредставление отчета прописана прямо: непредставление отчета или протокола по результатам контроля уровня защищенности во ФСТЭК России является основанием для приостановления действия аттестата соответствия.
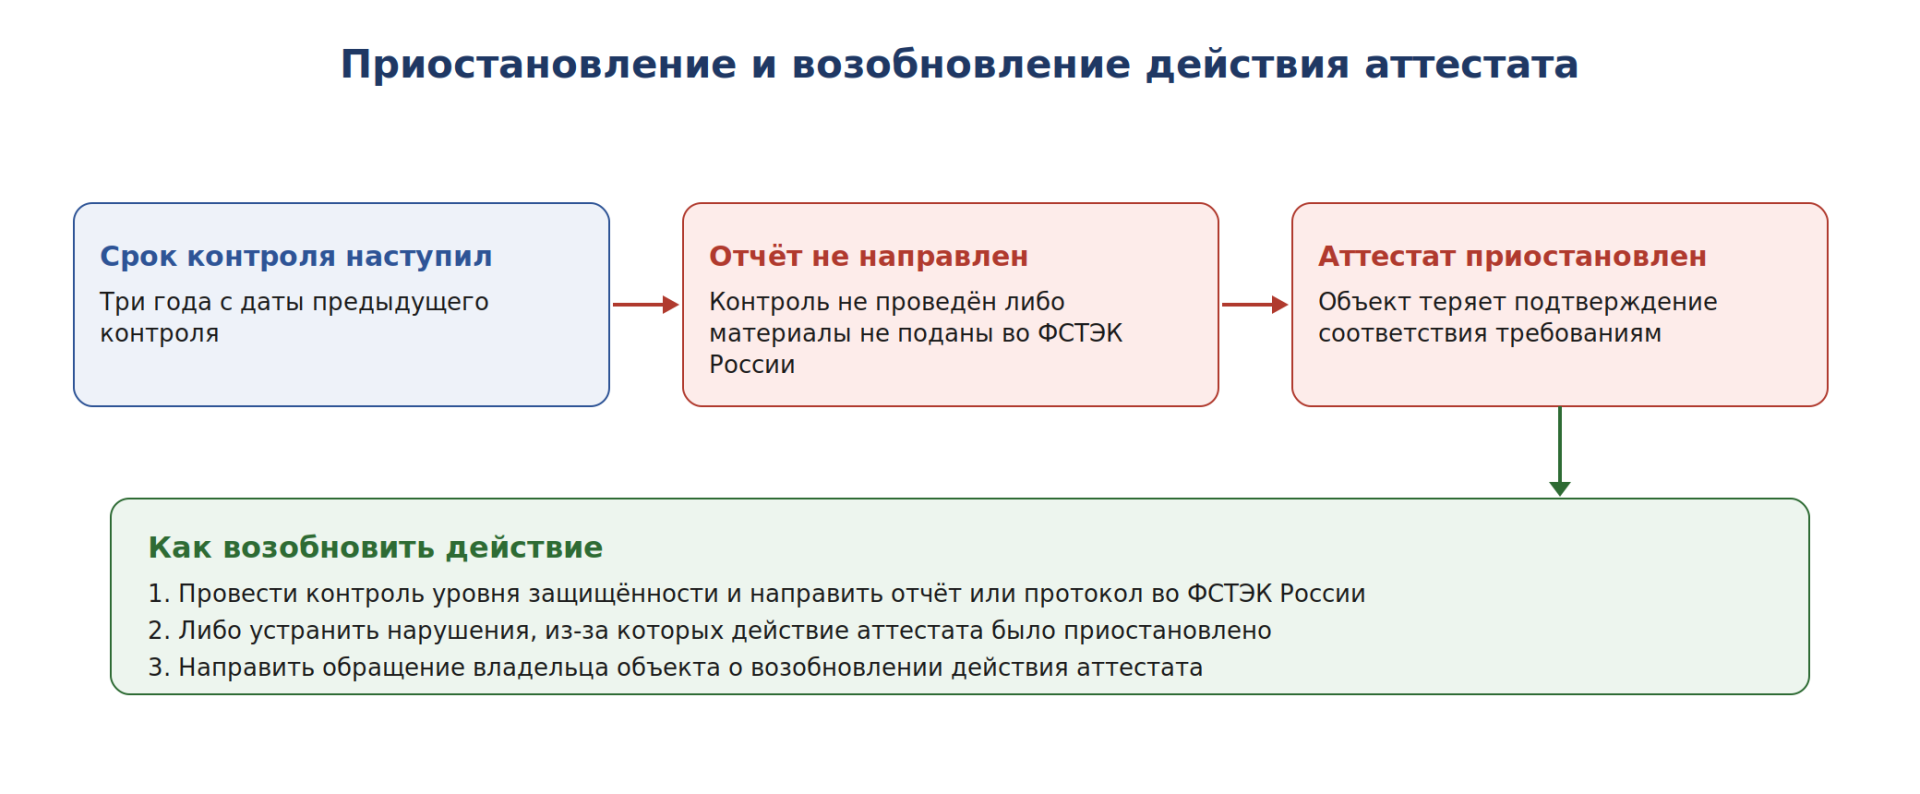
Схема 3. Приостановление и возобновление действия аттестата
Возобновить действие можно двумя путями: представить отчет или протокол по результатам контроля либо устранить нарушения, из-за которых аттестат приостановили. В обоих случаях владелец направляет обращение о возобновлении действия аттестата.
Практический вывод для планирования: контроль нужно начинать заранее. Если оставить его на последние недели трехлетнего срока, времени на устранение выявленных уязвимостей и подготовку материалов не останется, а пятидневный срок на отправку отчета начинает течь от даты завершения работ.
Модернизация: дополнительные испытания или повторная аттестация
Приказ № 60 разграничивает два сценария, которые до этого путали.
Дополнительные аттестационные испытания проводятся, когда меняется архитектура или структура системы защиты, состав компонентов либо применяемые средства защиты. Методов два: функциональное тестирование и анализ уязвимостей. Сведения об изменениях и результатах включаются в технический паспорт. Аттестат при этом не прекращает действие автоматически из-за того, что объект доработали.
Повторная аттестация нужна, если модернизация привела к повышению класса защищенности, уровня защищенности или категории значимости объекта.
Это разграничение стоит держать в голове при планировании любых архитектурных изменений, включая те, которыми вы выводите систему из-под пентеста. Вынос публичных сервисов в отдельный сегмент меняет структуру системы защиты и потребует дополнительных испытаний. Повышения класса он не вызывает, так что повторная аттестация не нужна.
| Что произошло с системой | Что потребуется |
|---|---|
| Обновление ПО без изменения состава СЗИ и границ | Отражение в техническом паспорте |
| Замена или добавление средства защиты | Дополнительные аттестационные испытания |
| Изменение архитектуры системы защиты, сегментация | Дополнительные аттестационные испытания |
| Расширение периметра, новые АРМ в границах объекта | Дополнительные аттестационные испытания |
| Повышение класса или уровня защищенности | Повторная аттестация |
| Повышение категории значимости объекта КИИ | Повторная аттестация |
Что сделать до 1 сентября 2026 года
-
Составить перечень аттестованных объектов. Системы, автоматизированные рабочие места, защищаемые помещения – все, на что есть аттестат.
-
Поднять даты предыдущего контроля. От них считается очередной срок. По объектам, где контроль проводился давно, спланировать работы в первую очередь.
-
Сверить технические паспорта с фактической конфигурацией. Расхождение паспорта и реальной инфраструктуры – самое частое замечание при контроле.
-
Уточнить классы защищенности и категории значимости. Заодно проверить обоснованность класса: завышенный класс тянет за собой и пентест, и требования к средствам защиты.
-
Проверить внешние связи каждой системы. Подключение к интернету, обмен с другими системами, постоянные каналы подрядчиков. Это вход в решение о пентесте.
-
Определить перечень систем, где пентест обязателен. И отдельно – где архитектурные изменения дешевле, чем регулярный пентест.
-
Заложить бюджет и выбрать исполнителя. Проверив в лицензии ФСТЭК конкретные виды работ, а не сам факт ее наличия.
-
Описать во внутреннем регламенте порядок оформления и направления отчетов. Кто готовит, кто утверждает, в какой срок уходит во ФСТЭК России.
Часто задаваемые вопросы
С какой даты применяются новые правила?
С 1 сентября 2026 года. Приказ ФСТЭК России от 27.02.2026 № 60 зарегистрирован Минюстом России 24 июня 2026 года.
Как часто проводить периодический контроль?
Отчет или протокол по результатам контроля уровня защищенности представляется во ФСТЭК России не реже одного раза в три года, в течение пяти рабочих дней с даты завершения контроля.
Можно ли провести контроль своими силами?
Да. Владелец объекта вправе проводить контроль самостоятельно либо привлечь организацию с лицензией ФСТЭК России на техническую защиту конфиденциальной информации с правом выполнения соответствующих видов работ.
Обязателен ли пентест для системы третьего класса?
Нет. Требование адресовано государственным информационным системам и иным системам госорганов, ГУП и госучреждений 1 и 2 классов защищенности при наличии подключения к интернету или взаимодействия с другими системами.
Поможет ли VPN уйти от пентеста, если система выходит в интернет?
Нет. Исключение сформулировано для взаимодействия с другими информационными системами, реализованного через сеть шифрованной связи или VPN с сертифицированными криптосредствами. Прямое подключение к интернету остается самостоятельным основанием, и снимать его надо архитектурно.
Можно ли снизить класс защищенности, чтобы не делать пентест?
Снижать класс произвольно нельзя. Класс определяется уровнем значимости информации и масштабом системы, и обоснование проверяется при аттестационных испытаниях. Проверить, не завышен ли класс, и подтвердить расчетом более низкий – можно и нужно.
Что будет, если не направить отчет вовремя?
Непредставление отчета или протокола во ФСТЭК России является основанием для приостановления действия аттестата соответствия.
Как возобновить действие приостановленного аттестата?
Представить отчет или протокол по результатам контроля либо устранить нарушения, из-за которых аттестат приостановили, и направить обращение о возобновлении действия аттестата.
Нужна ли повторная аттестация после сегментации системы?
Изменение архитектуры системы защиты требует дополнительных аттестационных испытаний. Повторная аттестация нужна, только если изменения привели к повышению класса защищенности, уровня защищенности или категории значимости.
Где взять методику тестирования на проникновение?
Методика утверждена ФСТЭК России, о чем сообщено информационным сообщением от 08.09.2025 № 240/24/4734. В открытом доступе ее нет, для получения направляется официальный запрос в службу.
Что мы делаем по приказу № 60?
Проводим контроль уровня защищенности аттестованных объектов: функциональное тестирование мер защиты, анализ уязвимостей, тестирование на проникновение по методике ФСТЭК России, подготовку отчета и его направление регулятору в установленный срок.
Отдельно считаем, выгоднее ли вашей системе регулярный пентест или архитектурные изменения, которые выводят ее из-под требования. Оставьте заявку, и мы разберем вашу конфигурацию за один рабочий день.