
Для государственных и муниципальных ИСПДн аттестация обязательна. Они прямо названы в перечне объектов, которые аттестуются по приказу ФСТЭК России № 77 – в редакции приказа № 60, действующей с 1 сентября 2026 года.
Для коммерческой ИСПДн аттестация не требуется. Закон обязывает оценивать эффективность реализованных мер защиты: не реже одного раза в три года, самостоятельно или силами лицензиата ФСТЭК России. Аттестация – один из способов такой оценки, самый строгий и самый дорогой.
Приказ № 21 от 18.02.2013 продолжает действовать. Проект приказа ему на замену ФСТЭК России опубликовала 24 июля 2026 года, но на начало ноября 2026 года он не подписан и в Минюсте не зарегистрирован.
«Нам нужно аттестовать ИСПДн» – фраза, с которой начинается заметная часть обращений. В большинстве случаев оказывается, что аттестат компании не нужен, а нужна оценка эффективности, которая стоит в разы дешевле. Обратная ошибка тоже встречается: государственное учреждение считает свою кадровую систему «просто ИСПДн» и узнает об обязательной аттестации от проверяющих.
Разбираем, где проходит граница, что требует закон в каждом случае и зачем аттестат бывает нужен тем, кого он формально не касается.
Что требует закон от оператора ИСПДн
Правовая рамка складывается из трех уровней. Часть 4 статьи 19 Федерального закона от 27.07.2006 № 152-ФЗ обязывает оператора обеспечивать безопасность персональных данных. Постановление Правительства РФ от 01.11.2012 № 1119 вводит четыре уровня защищенности и условия, при которых устанавливается каждый. Приказ ФСТЭК России от 18.02.2013 № 21 задает состав и содержание мер для каждого уровня.
Слова «аттестация» в этой конструкции нет. Приказ № 21 требует другого: оператор оценивает эффективность реализованных мер по обеспечению безопасности персональных данных. Оценка проводится не реже одного раза в три года, оператором самостоятельно или с привлечением организации, имеющей лицензию на техническую защиту конфиденциальной информации. Форму оценки оператор выбирает сам.
Отсюда и берется путаница. Аттестация действительно закрывает это требование – она подтверждает соответствие мер защиты строже, чем любая другая форма. Но она не единственный и для большинства операторов не обязательный способ.
Уровни защищенности: от чего зависит объем мер
Уровень защищенности определяется четырьмя параметрами: категорией обрабатываемых персональных данных, типом актуальных угроз, количеством субъектов и тем, являются ли эти субъекты сотрудниками оператора.
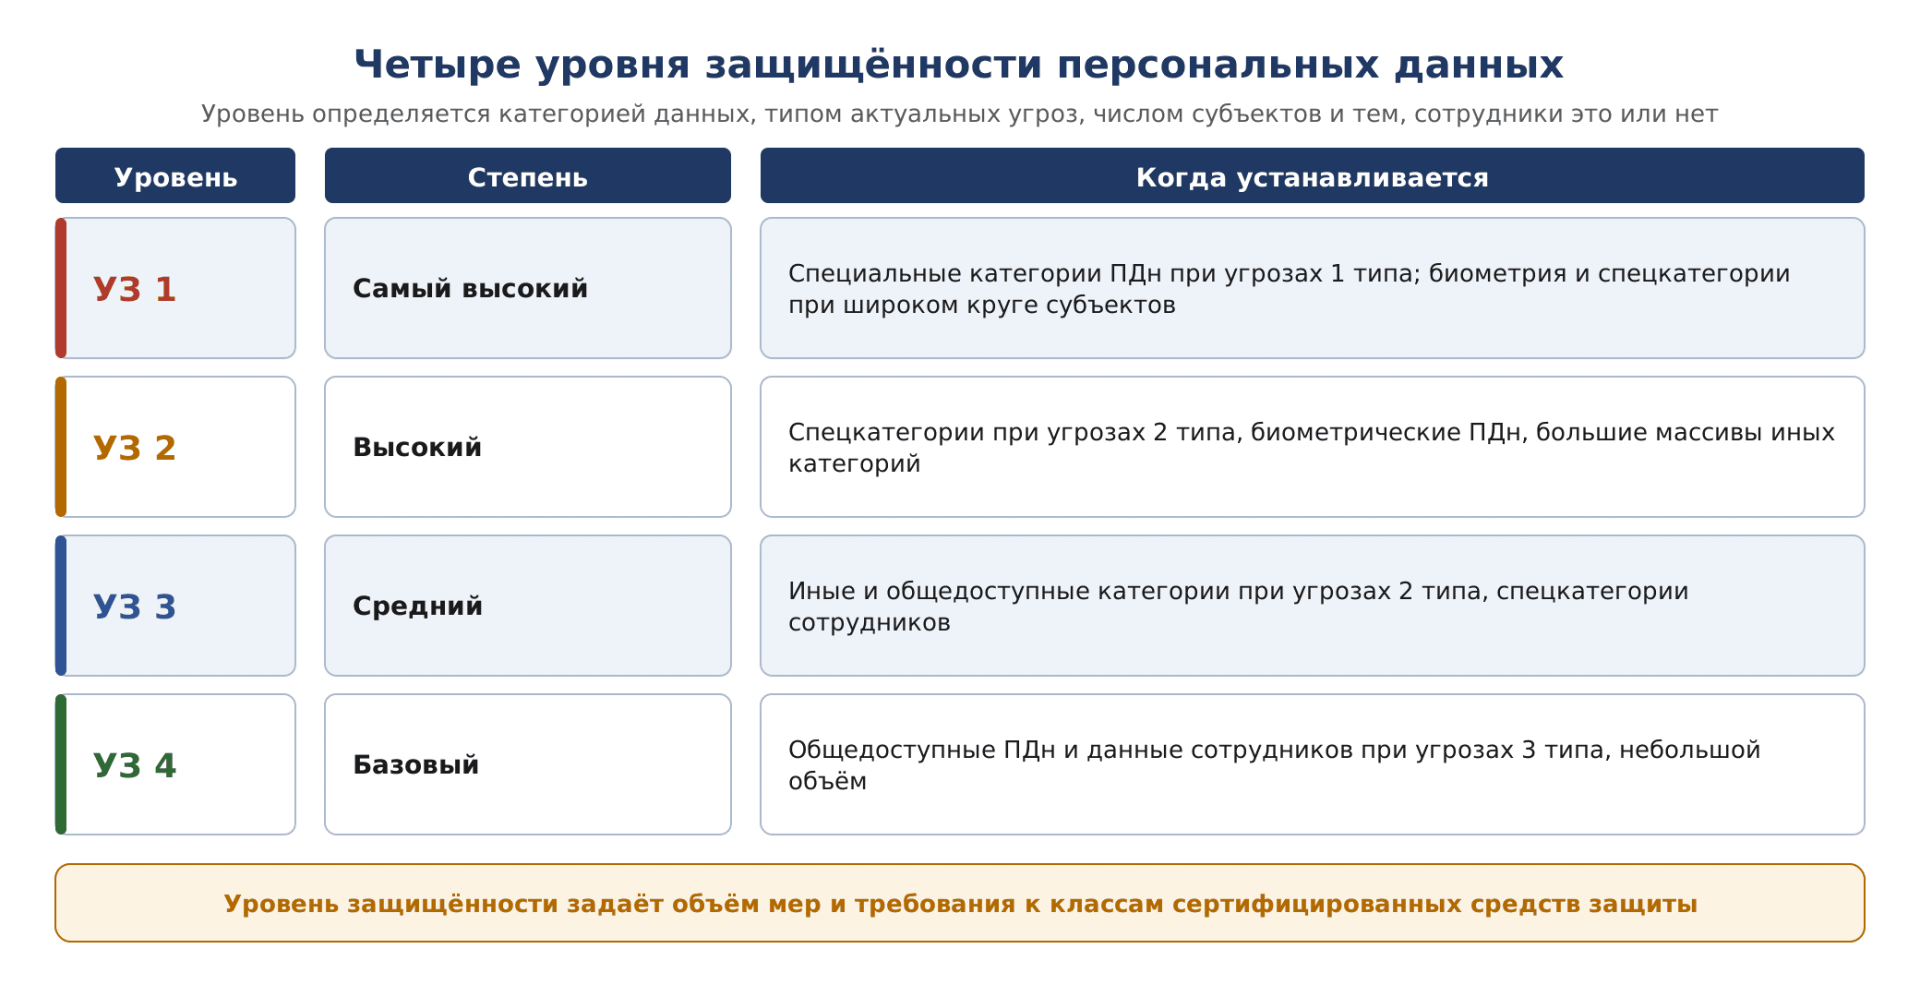
Приказ № 21 содержит 109 мер, распределенных по уровням. Базовый набор – 27 мер для четвертого уровня, 41 для третьего, 66 для второго и 69 для первого. Оператор берет базовый набор, адаптирует его под свою архитектуру, уточняет по актуальным угрозам и при необходимости дополняет. Отступления от базового набора нужно обосновывать.
Уровень защищенности влияет и на выбор средств защиты: класс сертифицированного средства подбирается под уровень. Поэтому ошибка в определении уровня дорого обходится в обе стороны – завышенный требует лишних закупок, заниженный дает несоответствие при любой проверке.
Когда аттестация обязательна
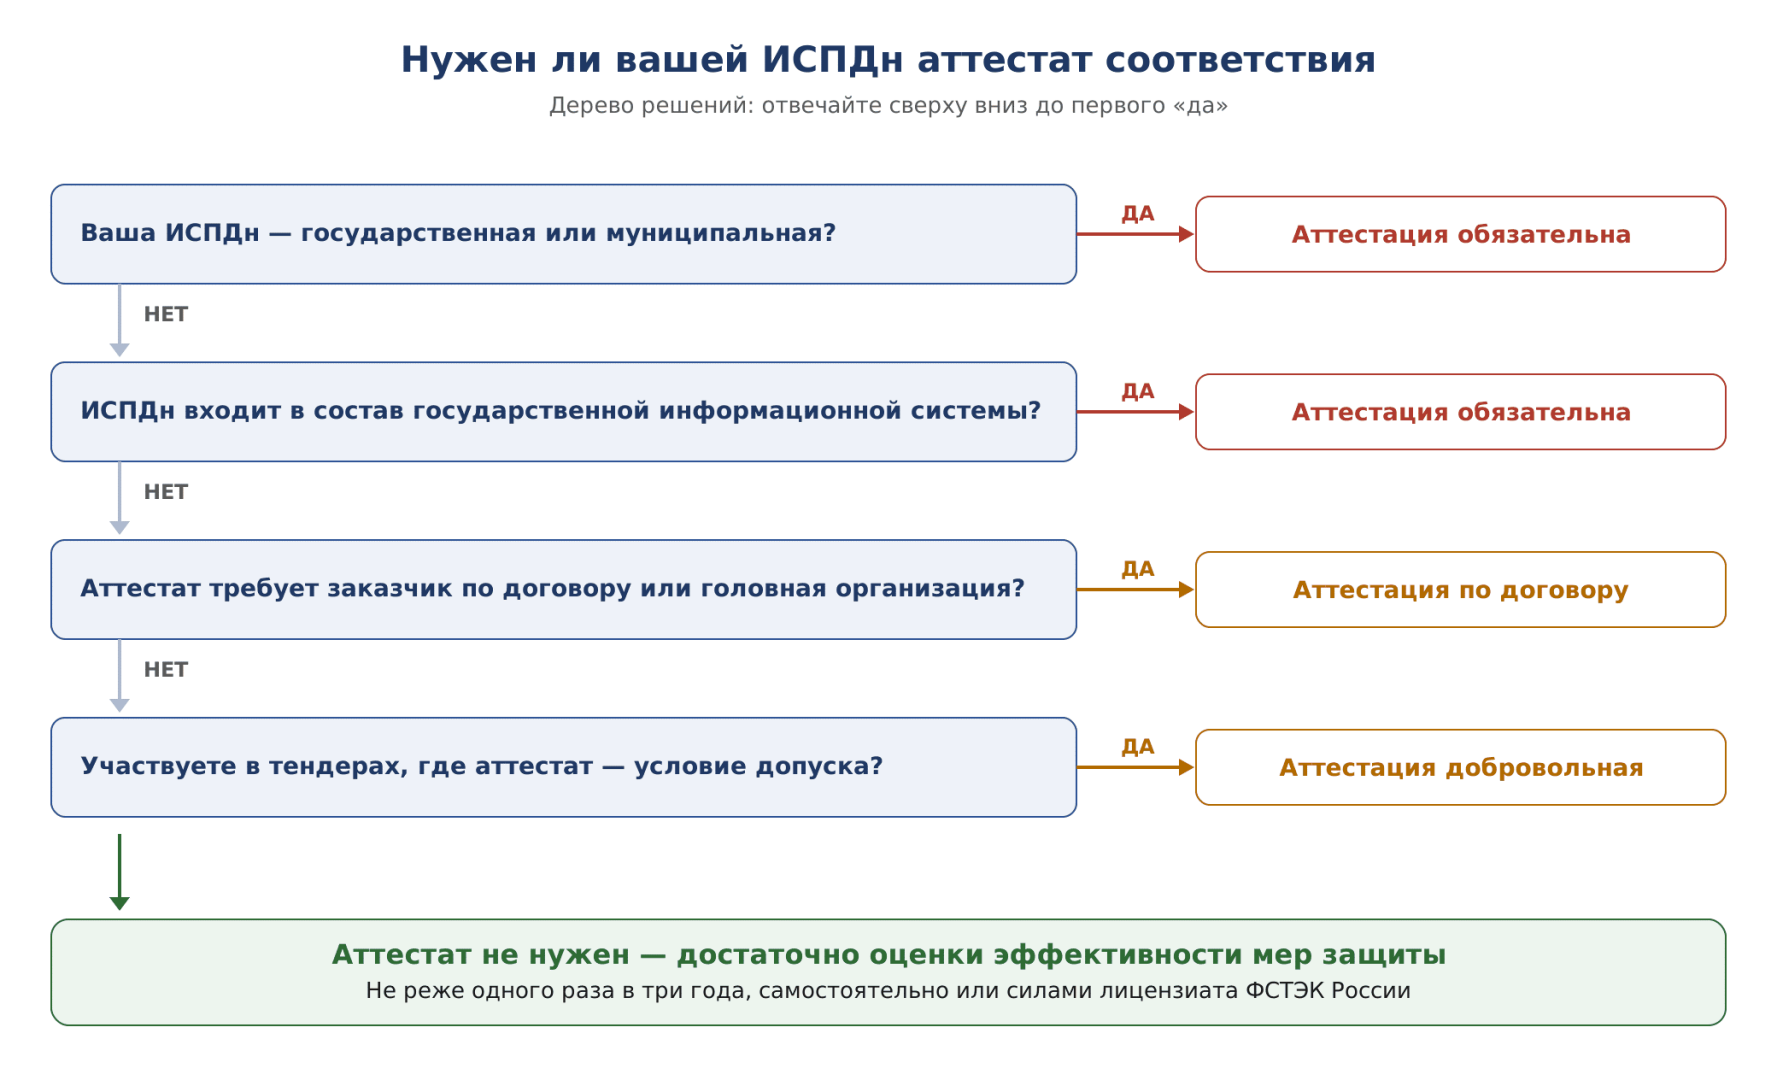
Обязательность определяется не объемом данных и не их чувствительностью, а правовым статусом системы. Проверьте свою по четырем вопросам.
Государственные и муниципальные ИСПДн
Это главный случай обязательной аттестации, и с 1 сентября 2026 года он стал однозначным. Приказ ФСТЭК России от 27.02.2026 № 60 уточнил область применения Порядка аттестации, утвержденного приказом № 77, и государственные и муниципальные информационные системы персональных данных прямо вошли в перечень объектов, подлежащих обязательной аттестации.
До этого вопрос решался через конструкцию «ИСПДн в составе ГИС», и на практике это давало разночтения: система школы или поликлиники формально не всегда имела статус ГИС, а по сути обрабатывала персональные данные от имени государственного учреждения. Теперь граница проходит по принадлежности системы, а не по ее вхождению в государственную информационную систему.
Для государственных и муниципальных учреждений, которые раньше считали свои кадровые, бухгалтерские и профильные системы «обычными ИСПДн» и ограничивались оценкой эффективности. Если система принадлежит государственному или муниципальному учреждению и обрабатывает персональные данные, исходить следует из того, что аттестация обязательна.
ИСПДн в составе государственной информационной системы
Если система персональных данных входит в состав ГИС, применяются требования обоих документов сразу: приказа № 117 как к государственной системе и приказа № 21 как к системе персональных данных. Аттестация в этом случае обязательна и проводится до начала обработки и хранения информации.
Требование договора или головной организации
Формально это не обязанность по закону, а обязательство по сделке – но для исполнителя разницы нет. Аттестат как условие встречается в трех ситуациях: его требует государственный заказчик в контракте, его требует головная организация от дочерних структур, его требует владелец системы, к которой вы подключаетесь.
Последний случай стоит проверять заранее. Подключение к ряду государственных систем обусловлено наличием аттестованного рабочего места или сегмента, и выясняется это обычно на этапе, когда сроки уже горят.
Когда аттестация добровольная
Коммерческая организация вправе аттестовать свою ИСПДн по собственному решению. Разумных поводов три.
-
Участие в тендерах – где аттестат указан как требование к участнику или где заказчик оценивает зрелость защиты информации.
-
Работа с крупными заказчиками – которые проверяют подрядчиков по собственным требованиям безопасности и считают аттестат понятным подтверждением.
-
Снижение регуляторного риска – при обработке больших объемов чувствительных данных. Аттестат не защищает от штрафа за утечку, но подтверждает, что меры защиты оценивала независимая организация с лицензией.
Оценка эффективности: что это на практике
Если аттестация не обязательна, закрыть требование закона нужно оценкой эффективности. Приказ № 21 не задает ее форму, поэтому на практике сложились два варианта.
Оценка своими силами. Оператор формирует комиссию, проверяет реализацию мер из своего набора, фиксирует результат актом или заключением. Вариант дешевый, но рабочий только при наличии собственного специалиста, который понимает состав мер и умеет их проверять. Акт «все соответствует» без описания проверок – это не оценка, и при проверке это видно сразу.
Оценка с привлечением лицензиата. Организация с лицензией ФСТЭК России на техническую защиту конфиденциальной информации проводит обследование, проверяет реализацию мер, оформляет заключение с перечнем проверок и выявленных несоответствий. Дороже, но результат защищает оператора перед регулятором и обычно вскрывает проблемы, о которых внутри не знали.
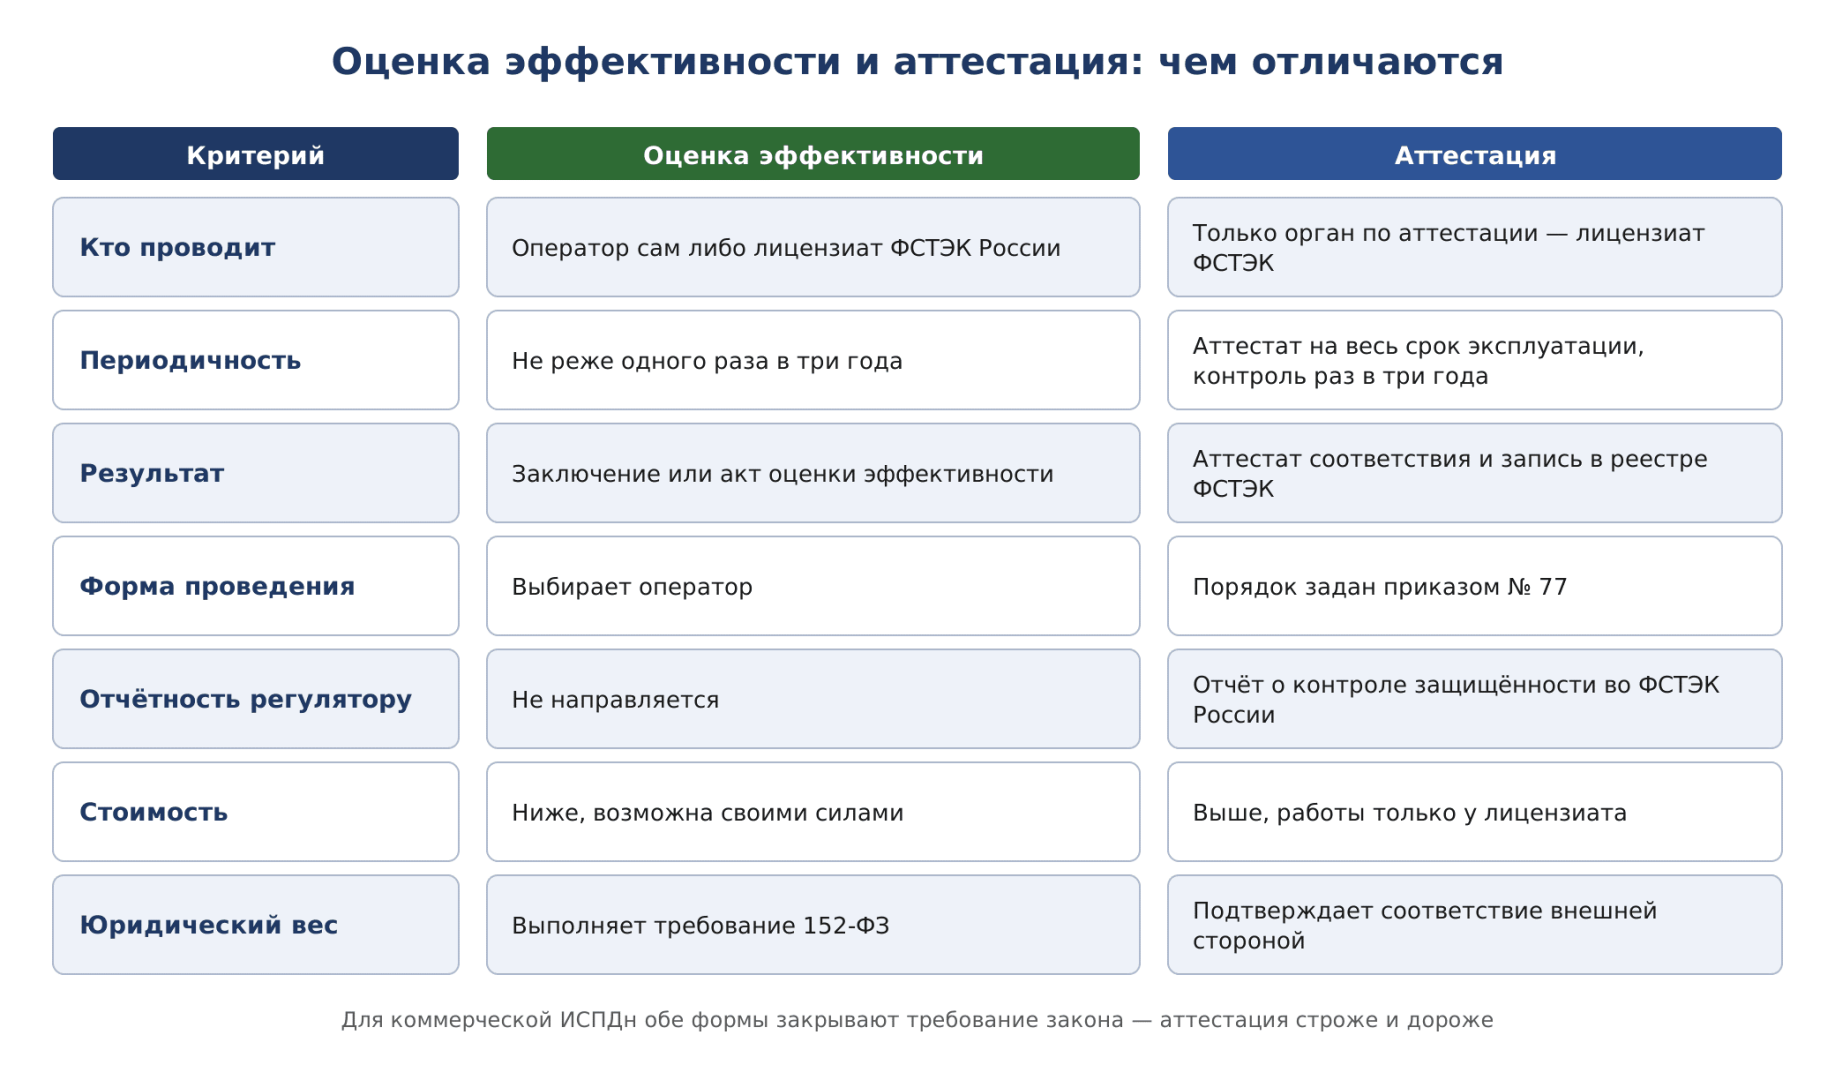
Общее у двух процедур больше, чем кажется. И там и там проверяется фактическая реализация мер, а не наличие документов. Разница в том, кто проверяет, насколько жестко задан порядок и что получается на выходе.
Что делать прямо сейчас
-
Определить статус системы. Государственная, муниципальная, в составе ГИС или коммерческая. От этого зависит все остальное.
-
Проверить уровень защищенности. Акт определения уровня защищенности должен опираться на расчет по ПП № 1119, а не на интуицию. Завышенный уровень означает лишние закупки, заниженный – несоответствие.
-
Актуализировать модель угроз. Это требование действует сейчас, независимо от того, готовится замена приказа № 21 или нет.
-
Поднять дату последней оценки эффективности. Если прошло около трех лет или оценки не было вообще, это первоочередная задача.
-
Проверить договоры с обработчиками. Если обработку персональных данных по вашему поручению ведет сторонняя организация, требования к защите закрепляются в договоре с ней.
-
Настроить процедуру уведомлений об инцидентах. Роскомнадзор уведомляется в течение 24 часов с момента выявления инцидента, результаты внутреннего расследования направляются в течение 72 часов. Обязанность не зависит от уровня защищенности и от того, аттестована система или нет.
Что готовит регулятор
24 июля 2026 года ФСТЭК России опубликовала на портале проектов нормативных правовых актов проект приказа, который должен заменить приказ № 21. Общественное обсуждение завершилось 8 августа 2026 года. На начало ноября 2026 года проект не подписан и в Минюсте России не зарегистрирован, поэтому приказ № 21 продолжает действовать в полном объеме.
Что предполагает проект, судя по опубликованному тексту:
-
Четыре уровня защищенности сохраняются, но жесткая привязка состава мер к уровню уходит.
-
Таблица мер заменяется перечнем направлений работ – по структуре близким к приказу № 117 для государственных систем.
-
Оценка эффективности заменяется оценкой уровня зрелости: перед началом обработки, не реже одного раза в три года и после компьютерного инцидента.
-
Появляются отдельные меры для облачных сред, контейнеров, программных интерфейсов, интернета вещей и систем с искусственным интеллектом.
-
Оператор задает требования к уровню зрелости для организаций, которые обрабатывают персональные данные по его поручению.
-
Взаимодействие с ГосСОПКА закрепляется в составе мер.
Что это значит для планирования
Ждать нового приказа, чтобы начать приводить систему в порядок, смысла нет. Инвентаризация, акт определения уровня защищенности, модель угроз и оценка эффективности требуются по действующим правилам, и все они переиспользуются при переходе. Новым будет в основном порядок оценки – от эффективности к уровню зрелости.
Для государственных систем похожий механизм уже работает. Приказ ФСТЭК России от 08.05.2026 № 137 внес изменения в приказ № 117, и показатель уровня зрелости теперь обозначается как Узи вместо прежнего Пзи. Методика оценки уровня зрелости утверждена 7 августа 2026 года. Если ваша ИСПДн входит в состав государственной системы, эта механика касается вас уже сейчас.
Ответственность
Невыполнение обязанностей по защите персональных данных само по себе наказывается по статье 13.11 КоАП РФ. Но основной финансовый риск сместился в сторону утечек, и суммы здесь несопоставимы с прежними.
| Состав | Штраф для юридического лица |
|---|---|
| Утечка данных от 1 000 до 10 000 субъектов | 3–5 млн рублей |
| Утечка данных от 10 000 до 100 000 субъектов | 5–10 млн рублей |
| Утечка данных более 100 000 субъектов | 10–15 млн рублей |
| Утечка специальных категорий персональных данных | 10–15 млн рублей |
| Утечка биометрических персональных данных | 15–20 млн рублей |
| Повторная утечка | 1–3 % выручки, не менее 20 млн и не более 500 млн рублей |
| Неуведомление Роскомнадзора об инциденте | 1–3 млн рублей |
| Нарушение правил локализации | 1–6 млн рублей, повторно 6–18 млн |
Для специальных категорий и биометрических данных порога по числу субъектов нет – состав образует сама утечка. Оборотный штраф за повторное нарушение считается от выручки, и нижняя граница в 20 миллионов рублей делает его чувствительным для компании любого размера.
Надзор при этом разделен. Роскомнадзор проверяет соблюдение требований закона о персональных данных у всех операторов. ФСТЭК России контролирует техническую защиту информации в государственных системах, а не в коммерческих компаниях. Для государственного учреждения это означает два независимых источника проверок по одной и той же системе.
Часто задаваемые вопросы
Обязательна ли аттестация ИСПДн для коммерческой компании?
Нет, если система не является государственной или муниципальной и не входит в состав ГИС. Требование закона закрывается оценкой эффективности реализованных мер – не реже одного раза в три года, самостоятельно или с привлечением лицензиата ФСТЭК России.
Нужно ли аттестовать ИСПДн государственного учреждения?
Да. С 1 сентября 2026 года государственные и муниципальные информационные системы персональных данных прямо входят в перечень объектов обязательной аттестации по приказу № 77 в редакции приказа № 60.
Чем оценка эффективности отличается от аттестации?
Оценку оператор может провести сам, форму выбирает тоже сам, результат – акт или заключение. Аттестацию проводит только орган по аттестации с лицензией ФСТЭК, порядок задан приказом № 77, результат – аттестат соответствия с внесением сведений в реестр ФСТЭК России.
Как часто проводить оценку эффективности?
Не реже одного раза в три года. Разумно также проводить ее после существенной модернизации системы и после компьютерного инцидента, хотя действующий приказ № 21 этого прямо не требует.
Можно ли провести оценку эффективности своими силами?
Да, приказ № 21 это допускает. Но оценка должна быть содержательной: с перечнем проверенных мер, описанием проверок и зафиксированными несоответствиями. Акт из одной строки требование не закрывает.
Приказ № 21 еще действует?
Да. Проект приказа на замену опубликован 24 июля 2026 года, обсуждение завершилось 8 августа, но на начало ноября 2026 года документ не подписан и не зарегистрирован в Минюсте России.
Что такое уровень зрелости и касается ли он ИСПДн?
Это показатель, которым ФСТЭК России заменяет качественную оценку выполнения мер на измеримую. Для государственных систем он уже введен приказом № 117 и обозначается как Узи. Для ИСПДн переход на оценку уровня зрелости заложен в проекте приказа взамен № 21 и начнет действовать после его принятия.
Дает ли аттестат защиту от штрафа за утечку?
Нет. Ответственность за утечку наступает по факту инцидента. Аттестат подтверждает, что меры защиты оценивала независимая организация с лицензией, и это учитывается при разбирательстве, но от ответственности не освобождает.
Нужна ли переаттестация ИСПДн при изменении системы?
Дополнительные аттестационные испытания проводятся при изменении состава средств защиты или архитектуры. Повторная аттестация требуется, если повысился уровень защищенности персональных данных.
Кто проверяет выполнение требований по защите ИСПДн?
Роскомнадзор – у всех операторов, в части соблюдения закона о персональных данных. ФСТЭК России – в части технической защиты информации в государственных системах.
Разберем вашу ситуацию
Определим статус системы и уровень защищенности, скажем прямо, нужен ли вам аттестат или достаточно оценки эффективности. Проводим оба варианта: оценку эффективности мер защиты персональных данных и полную аттестацию по приказу № 77 как лицензиат ФСТЭК России.
Подробнее