С 1 марта 2026 года защиту государственных и иных информационных систем госорганов, ГУПов и госучреждений регулирует приказ ФСТЭК России № 117. Межсетевое экранирование в нем обязательная мера, а методический документ ФСТЭК от 12 апреля 2026 года расписывает ее до уровня конкретных требований: группа МСЭ «Сегментация и межсетевое экранирование», группа СОВ «Обнаружение и предотвращение вторжений», группа ЗКС «Защита каналов связи и сетевого взаимодействия». В трех мерах документ прямо называет многофункциональный межсетевой экран уровня сети, то есть NGFW.
К этому добавились жесткие сроки устранения уязвимостей (24 часа для критических), регулярный расчет показателей защищенности и требование, чтобы поддержка средств защиты обеспечивалась на территории России. Параллельно действует вторая рамка: импортозамещение по указам Президента № 166 и № 250 и закону № 58-ФЗ.
В статье разбираем, что из этого относится к межсетевому экрану, какие меры он закрывает целиком, какие частично и какие не закрывает вовсе. Требования к самому продукту (сертификат, класс защиты, уровень доверия) подробно разобраны в статье № 3.
Кого касается приказ № 117
Требования приказа распространяются на:
-
государственные информационные системы;
-
иные информационные системы государственных органов;
-
информационные системы государственных унитарных предприятий;
-
информационные системы государственных учреждений.
Аттестация обязательна только для ГИС. Для остальных систем из этого списка аттестат не нужен, но меры защиты, сертифицированные средства и эксплуатационная документация обязательны так же, как для ГИС.
Приказ № 117 не применяется к системам, где обрабатываются сведения, составляющие государственную тайну: для них действуют отдельные требования.
Если ваша организация не входит в этот список, требования к межсетевому экрану вам задают другие документы: приказ ФСТЭК № 21 для ИСПДн, № 31 для АСУ ТП, № 239 для значимых объектов КИИ. Методический документ от 12.04.2026 написан шире приказа № 117 и распространяется в том числе на субъекты КИИ, поэтому его стоит читать всем.
Аттестаты, выданные до 1 марта 2026 года, остаются действительными (п. 3 приказа № 117).
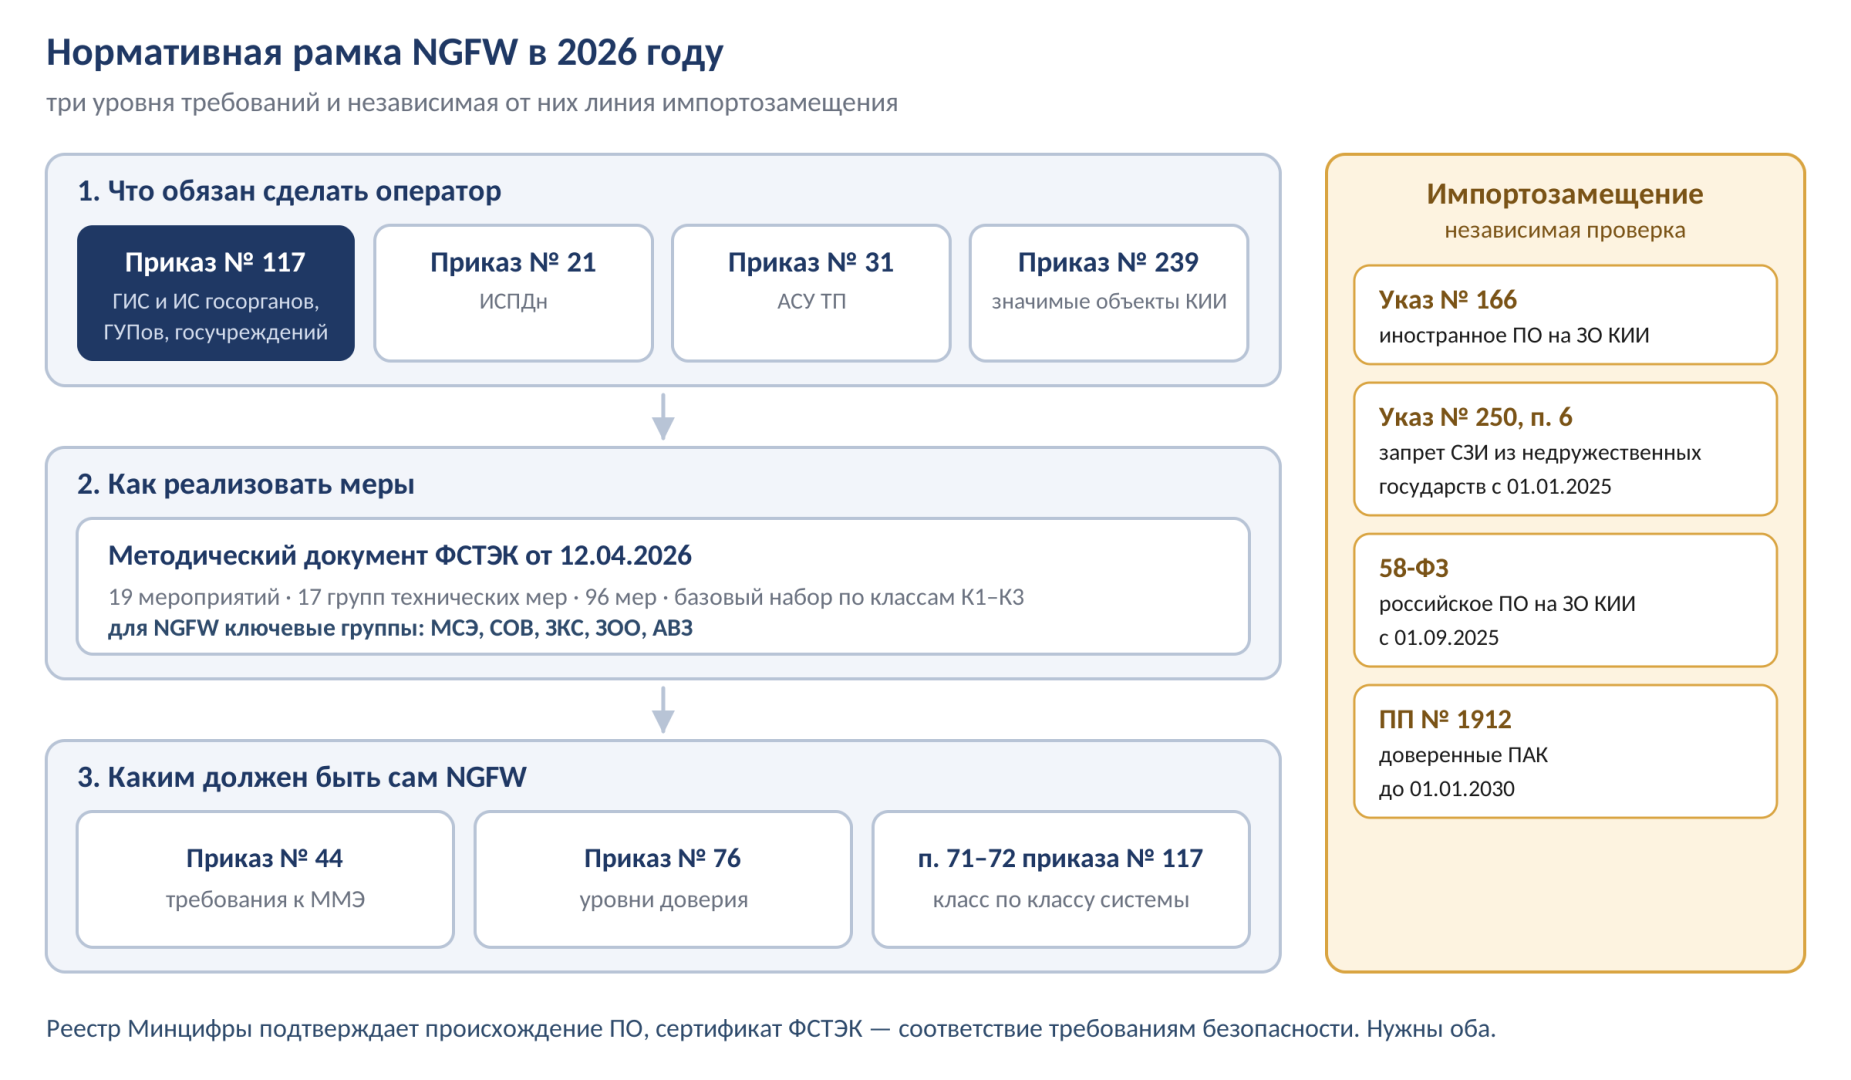
Схема 1. Нормативная рамка NGFW в 2026 году
Что приказ № 117 требует в части межсетевого экранирования
Приказ ФСТЭК России от 11.04.2025 № 117 зарегистрирован Минюстом 16.06.2025 и вступил в силу 1 марта 2026 года. Он признал утратившими силу приказы № 17, 27, 61 и 106. С 1 сентября 2026 года действуют изменения, внесенные приказом ФСТЭК от 08.05.2026 № 137.
Положения, которые напрямую касаются NGFW:
| Пункт | Что требует | Что это значит для NGFW |
|---|---|---|
| п. 63, пп. «п» | Сегментация и межсетевое экранирование входят в состав технических мер | Межсетевой экран в системе обязателен, вопрос только в его классе и функциях |
| п. 59 | Доступ из интернета к интерфейсам и сервисам системы допускается после мер по контролю и фильтрации трафика. Средства фильтрации и блокирования атак «отказ в обслуживании» должны располагаться на территории РФ | Публикация сервисов только через фильтрующий шлюз. Облачная защита от DDoS с узлами за рубежом не подходит |
| п. 46 | Удаленный доступ через сети связи на территории РФ, с защитой канала и строгой аутентификацией (с 01.09.2026 добавлена усиленная многофакторная аутентификация) | VPN-шлюз на NGFW должен поддерживать МФА. Защита канала за пределами контролируемой зоны выполняется криптографией, и это отдельный сертификат ФСБ |
| п. 38 | Устранение уязвимостей критического уровня опасности не более 24 часов, высокого не более 7 календарных дней | Касается и самого межсетевого экрана: вендор должен выпускать исправления в эти сроки |
| п. 71 | Только сертифицированные средства защиты с поддержкой безопасности на территории РФ, включая выпуск обновлений; ссылка на запреты п. 6 Указа № 250 | Иностранный NGFW без поддержки в России не соответствует требованию, даже при действующем старом сертификате |
| п. 72 | Класс защиты и уровень доверия средства: для К1 не ниже 4, для К2 не ниже 5, для К3 шестой | Готовое значение для технического задания |
Формулировки п. 72 и порядок выбора класса средства подробно разобраны в статье № 3.
Процессный подход: показатели и сроки
Приказ № 17 проверял наличие мер. Приказ № 117 проверяет еще и то, насколько они работают, через два показателя.
-
Кзи, показатель защищенности. Оператор рассчитывает его не реже одного раза в шесть месяцев (п. 32) по методике ФСТЭК от 11.11.2025. Результаты направляются в ФСТЭК не позднее пяти рабочих дней после расчета. Если значение ниже нормированного, утверждается план, цель которого вывести Кзи на нормированный уровень (п. 33 в редакции приказа № 137). С 1 марта 2027 года п. 32 действует в новой редакции, и о несоответствии Кзи руководителя оператора нужно информировать в течение трех календарных дней.
-
Узи, показатель уровня зрелости. До 1 сентября 2026 года он назывался Пзи; приказ № 137 переименовал его под терминологию методики оценки уровня зрелости от 07.08.2026. Рассчитывается не реже одного раза в два года.
Сроки устранения уязвимостей (п. 38):
| Уровень опасности | Срок |
|---|---|
| Критический | не более 24 часов |
| Высокий | не более 7 календарных дней |
Для межсетевого экрана из этого следуют три практических вывода.
-
Первое: уязвимость в прошивке самого NGFW попадает под эти сроки. Межсетевой экран стоит на периметре, и его уязвимости почти всегда получают высокий или критический уровень. При выборе продукта стоит запросить у вендора, сколько в среднем проходит от публикации уязвимости до выпуска исправления.
-
Второе: исправление должно выходить в сертифицированной версии. Если вендор закрывает уязвимость только в новой версии, которой еще нет в реестре ФСТЭК, оператор оказывается перед выбором между нарушением п. 38 и несертифицированным средством. Порядок выпуска сертифицированных обновлений нужно выяснить до закупки и зафиксировать в договоре.
-
Третье: NGFW помогает соблюдать сроки для остальной инфраструктуры. Сигнатура IPS, блокирующая эксплуатацию уязвимости, позволяет закрыть вектор атаки за часы, пока исправление для уязвимого сервера тестируется. Это компенсирующая мера: она не отменяет обязанность устранить уязвимость, но снижает риск в промежутке.
Методический документ ФСТЭК от 12.04.2026
Полное название: «Состав и содержание мероприятий и мер по защите информации, содержащейся в информационных системах». Утвержден ФСТЭК России 12 апреля 2026 года и заменил методический документ 2014 года.
Документ распространяется на информационные системы, автоматизированные системы управления и информационно-телекоммуникационные сети государственных органов, ГУПов, госучреждений и организаций, в том числе субъектов КИИ. Требования к криптографическим средствам в него не входят: их устанавливает ФСБ России (п. 1.3).
Структура:
-
Раздел III: 19 мероприятий (процессов) , от 3.1 «Выявление и оценка угроз» до 3.19 «Проведение периодического контроля уровня защищенности». Среди них управление уязвимостями (3.3), обновлениями (3.4), защита при удаленном (3.8) и беспроводном (3.9) доступе, мониторинг ИБ (3.11), защита при взаимодействии с подрядчиками (3.16), от атак «отказ в обслуживании» (3.17), при использовании искусственного интеллекта (3.18).
-
Раздел IV: 17 групп технических мер , всего 96 мер.
-
Приложение № 2: базовый набор мер для каждого класса защищенности К1, К2, К3. К каждой мере документ дает базовые требования к реализации и требования к усилению. Усиления применяются по решению оператора или обязательны для старших классов.
Какие меры закрывает NGFW
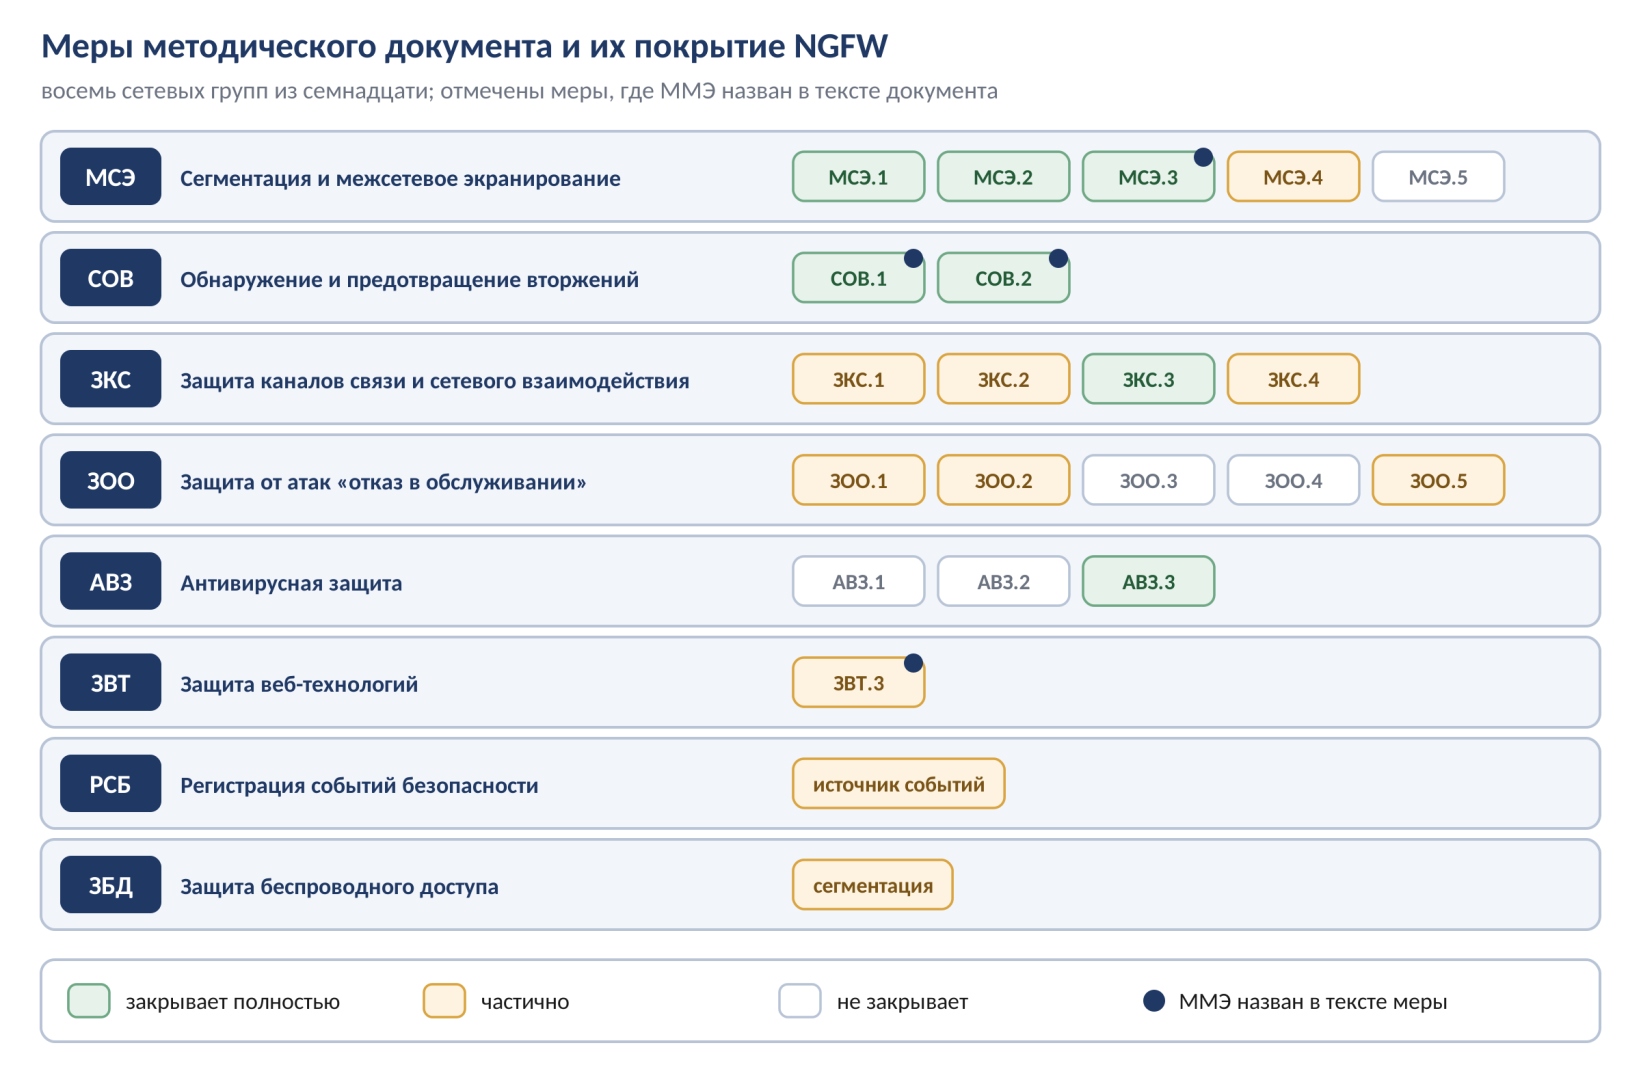
Схема 2. Меры методического документа от 12.04.2026 и их покрытие NGFW
Из 17 групп к сетевой защите относятся восемь. В трех мерах документ прямо указывает, что они реализуются межсетевыми экранами и многофункциональными межсетевыми экранами уровня сети: МСЭ.3, СОВ.1 и СОВ.2. Еще в одной (ЗВТ.3) многофункциональный межсетевой экран назван допустимой альтернативой межсетевому экрану уровня веб-сервера.
| Мера | Название | Функция NGFW | Покрытие |
|---|---|---|---|
| МСЭ.1 | Сегментация сети | Зоны безопасности, контроль и фильтрация трафика на границах сегментов | Полное |
| МСЭ.2 | Организация демилитаризованной зоны | Отдельная зона для публичных сервисов с политикой доступа | Полное |
| МСЭ.3 | Контроль сетевого доступа и фильтрация трафика | Политики по адресам, приложениям и пользователям | Полное, ММЭ назван в мере |
| МСЭ.4 | Маскирование системы | Сокрытие внутренней адресации, ответов на сканирование | Частичное |
| МСЭ.5 | Создание ложных систем | Не функция NGFW, нужны средства класса deception | Нет |
| СОВ.1 | Обнаружение и предотвращение вторжений на периметре | Встроенный IPS | Полное, ММЭ назван в мере |
| СОВ.2 | Обнаружение и предотвращение вторжений в сегментах | IPS на межсегментном NGFW | Полное для трафика, проходящего через шлюз |
| ЗКС.3 | Контроль доступа к внешним ресурсам | URL-фильтрация, контроль приложений | Полное |
| ЗКС.2 | Контроль атрибутов безопасности при сетевом взаимодействии | Проверка параметров сессий и протоколов | Частичное, зависит от продукта |
| ЗКС.4 | Контекстная проверка исходящего трафика | Анализ содержимого исходящих сессий | Частичное, глубина зависит от продукта |
| ЗКС.1 | Защита данных при передаче по каналам связи | VPN-шлюз | Частичное: криптография требует сертификата ФСБ |
| ЗОО.1 | Защита от атак «отказ в обслуживании» при доступе внешних пользователей | Ограничение сессий и фильтрация на периметре | Частичное |
| ЗОО.2 | Контроль и фильтрация входящего трафика | Фильтрация, ограничение сессий; усиление требует анализа TLS-трафика путем раскрытия | Частичное: объемные атаки гасятся до устройства |
| ЗОО.5 | Ограничение нагрузки | Лимиты соединений и запросов | Частичное |
| АВЗ.3 | Антивирусная проверка сетевого трафика | Потоковый антивирус | Полное для файлов в проверяемом трафике |
| ЗВТ.3 | Контроль и фильтрация трафика веб-приложений | ММЭ допускается наравне с МЭ уровня веб-сервера | Частичное: для защиты своих веб-приложений полноценнее WAF |
По отметкам Приложения № 2 меры МСЭ.1–МСЭ.3, СОВ.1, СОВ.2, ЗКС.1–ЗКС.4 и АВЗ.3 входят в базовый набор всех трех классов, то есть обязательны даже для К3. МСЭ.4 и МСЭ.5 в базовый набор не входят.
Кроме технических мер, NGFW участвует в мероприятиях раздела III:
-
3.6, конечные устройства. Доступ в интернет только тем работникам, кому он нужен; в усилении контроль и регистрация доступа на основе URL-фильтрации.
-
3.8, удаленный доступ. Обнаружение и предотвращение вторжений на сетевом уровне при удаленном доступе. Публикация сетевых сервисов системы в интернете не допускается, кроме публичных веб-приложений, почты и телефонии.
-
3.9, беспроводной доступ. Беспроводные сети выделяются в отдельные сегменты, что выполняется межсегментным экранированием.
-
3.11, мониторинг ИБ. NGFW служит одним из основных источников событий безопасности.
Два требования стоит выделить отдельно. Усиление ЗОО.2 говорит о возможности анализа TLS-трафика путем его раскрытия: без функции TLS-инспекции межсетевой экран это усиление не закроет. Мероприятие 3.8 запрещает публиковать в интернете сетевые сервисы системы, и правила «разрешить RDP снаружи» после 1 марта 2026 года становятся прямым нарушением.
Чего NGFW не закрывает
Межсетевой экран закрывает почти целиком две группы из семнадцати (МСЭ и СОВ) и отдельные меры еще шести. Остальное требует других средств:
| Группа | Чем закрывается |
|---|---|
| ИАФ, идентификация и аутентификация | Службы каталогов, средства МФА |
| УПД, управление доступом | Средства управления доступом, PAM для привилегированных пользователей |
| РСБ, регистрация событий | SIEM: NGFW поставляет события, но не хранит и не коррелирует их в нужном объеме |
| ЗСВ, защита среды виртуализации | Сертифицированные средства защиты виртуализации |
| ЗКО, защита контейнерных сред | Средства защиты контейнеров и оркестрации |
| ЗЭП, защита электронной почты | Почтовые шлюзы безопасности, антиспам |
| ЗПИ, защита API | API-шлюзы, WAF с поддержкой спецификаций API |
| ЗКУ, защита конечных устройств | EDR, антивирус, хостовые межсетевые экраны |
| ЗМУ, защита мобильных устройств | Средства управления мобильными устройствами |
| ЗИВ, защита «интернета вещей» | Сегментация (здесь NGFW помогает) плюс собственные средства устройств |
| ЗБД, защита беспроводного доступа | Контроллеры беспроводной сети, WIDS |
| МСЭ.5, ложные системы | Средства deception |
| Объемные DDoS-атаки | Сервис очистки трафика у оператора связи, расположенный в РФ (п. 59) |
Межсетевой экран остается фундаментом, на который опираются остальные меры. Но в перечне мер он закрывает две группы целиком и часть еще шести, и бюджет на защиту системы им не исчерпывается.
Импортозамещение: вторая нормативная рамка
Требования ФСТЭК отвечают на вопрос, достаточно ли защищено средство. Требования по импортозамещению отвечают на вопрос, откуда оно. Это независимые проверки, и продукт должен пройти обе.
Указ Президента РФ от 30.03.2022 № 166. С 31 марта 2022 года заказчикам запрещено закупать иностранное программное обеспечение для значимых объектов КИИ без согласования. С 1 января 2025 года запрещено использовать иностранное ПО на значимых объектах КИИ.
Указ Президента РФ от 01.05.2022 № 250, п. 6. С 1 января 2025 года органам (организациям), на которые распространяется указ, запрещено использовать средства защиты информации, странами происхождения которых являются недружественные государства, либо производителями которых являются организации под их юрисдикцией, подконтрольные или аффилированные с ними. Приказ № 117 ссылается на этот запрет в п. 71.
Федеральный закон от 07.04.2025 № 58-ФЗ. Вступил в силу 1 сентября 2025 года. Обязал субъектов КИИ использовать на значимых объектах ПО из единого реестра российских программ, применяемое в системах, которые соответствуют требованиям о защите информации для государственных систем. Правительство получило право устанавливать требования к программно-аппаратным средствам на значимых объектах, порядок и сроки перехода на российское ПО, а также типовые отраслевые перечни объектов КИИ. Первый такой перечень утвержден распоряжением Правительства от 26.02.2026 № 360-р.
Постановление Правительства РФ от 14.11.2023 № 1912. Переход субъектов КИИ на доверенные программно-аппаратные комплексы (ДПАК) начат с 1 сентября 2024 года и должен завершиться к 1 января 2030 года. ПАК считается доверенным, если сведения о нем есть в реестре российской радиоэлектронной продукции Минпромторга, его ПО включено в реестр российских программ Минцифры, а при наличии функций защиты информации он соответствует требованиям ФСТЭК. Аппаратный NGFW на значимом объекте КИИ попадает под эти условия.
Сроки перехода ЗО КИИ на российское ПО. В мае 2026 года Минцифры подготовило проект постановления: базовый срок 1 января 2028 года, продление до 1 января 2031 и 1 января 2036 года для отдельных категорий проектов. На дату публикации это проект; конкретные сроки ориентируем на принятый текст.
Отсюда типовая ошибка закупки: проверили наличие продукта в реестре Минцифры и сочли требования выполненными. Реестр подтверждает происхождение ПО, но не соответствие требованиям безопасности. Для госзаказчика и субъекта КИИ нужны оба подтверждения, а для аппаратного NGFW на значимом объекте КИИ еще и запись в реестре Минпромторга.
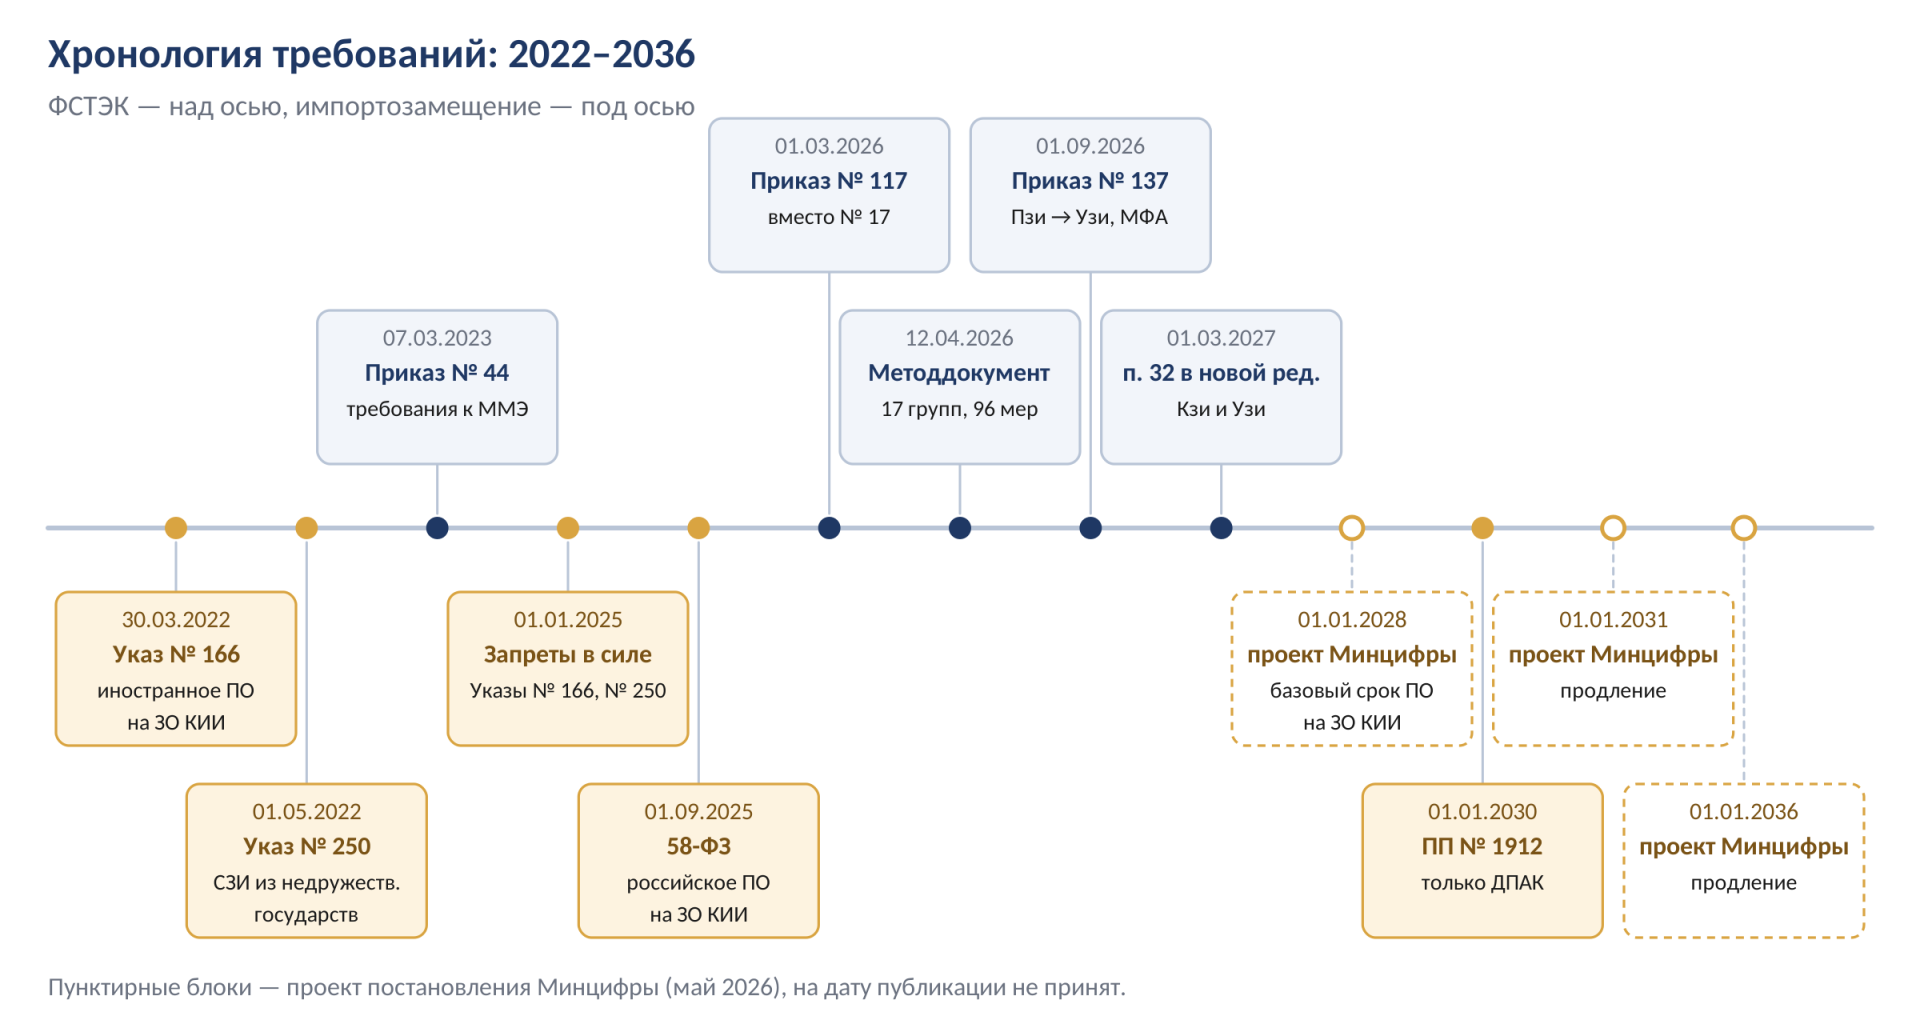
Схема 3. Хронология требований 2022–2036
Что проверить у вендора в 2026 году
Нормативка 2026 года добавила к привычным вопросам несколько новых. Минимальный список:
-
Сертификат по Требованиям к многофункциональным межсетевым экранам уровня сети (приказ № 44) нужного класса и уровня доверия, действующий на поставляемую версию.
-
Поддержка безопасности на территории РФ, включая выпуск обновлений (п. 71 приказа № 117).
-
Сроки выпуска исправлений критических уязвимостей и порядок их выхода в сертифицированной версии (п. 38).
-
Запись в едином реестре российских программ, для аппаратного исполнения на объектах КИИ также в реестре российской радиоэлектронной продукции.
-
TLS-инспекция с раскрытием трафика (усиление ЗОО.2) и ее производительность.
-
URL-фильтрация и контроль доступа к внешним ресурсам (3.6, ЗКС.3).
-
Поддержка усиленной многофакторной аутентификации на VPN-шлюзе (п. 46).
-
Передача событий в SIEM в формате, пригодном для мониторинга и расчета Кзи (3.11, РСБ).
Как проверять каждый пункт на практике — в статье № 7 о пилоте, полный список критериев — в чек-листе из статьи № 10.
Дорожная карта соответствия
-
Инвентаризация. Определите, какие системы попадают под приказ № 117, а какие под № 21, № 31 и № 239. Для ГИС и иных систем госорганов пересчитайте класс защищенности.
-
Пересмотр модели угроз. Мероприятие 3.1 методического документа требует выявления и оценки угроз, и именно из модели следует, какие усиления мер обязательны.
-
Сверка с базовым набором. По Приложению № 2 составьте перечень мер для своего класса и отметьте, какие закрываются межсетевым экраном.
-
Проверка межсетевых экранов. Для каждого установленного устройства проверьте запись в реестре ФСТЭК на текущую версию, срок сертификата, наличие поддержки в РФ и ограничения указа № 250.
-
Ревизия правил. Найдите опубликованные в интернет сетевые сервисы (RDP, SSH, интерфейсы управления) и закройте их согласно мероприятию 3.8.
-
Регламент уязвимостей и обновлений. Внесите сроки п. 38 во внутренний регламент, как требует мероприятие 3.4, и согласуйте с вендором порядок выпуска сертифицированных обновлений.
-
Показатели. Настройте сбор данных для расчета Кзи раз в полгода и запланируйте оценку Узи.
-
План замены. Если межсетевые экраны не проходят по указу № 250 или по сертификату, заложите замену в бюджет и учитывайте сроки закупки.
Типовые ошибки
Ссылка на приказ № 17 в документах. Модели угроз, технические задания и регламенты со ссылкой на утративший силу приказ на проверке выглядят как признак того, что система защиты не пересматривалась.
«Сертифицированный межсетевой экран» без класса и уровня доверия в ТЗ. К участию допускаются продукты, не подходящие для класса вашей системы.
Сертификат на МЭ типа А вместо сертификата ММЭ. Методический документ в мерах МСЭ.3, СОВ.1 и СОВ.2 говорит о многофункциональных межсетевых экранах уровня сети, а это отдельный предмет сертификации (приказ № 44).
Межсетевой экран без IPS. Меры СОВ.1 и СОВ.2 входят в базовый набор всех классов. Если межсетевой экран не выполняет обнаружение вторжений, нужна отдельная сертифицированная система обнаружения вторжений.
Облачная защита от DDoS с зарубежными узлами. Пункт 59 требует размещения средств фильтрации на территории РФ.
Только реестр Минцифры. Происхождение ПО не подтверждает соответствие требованиям безопасности.
Часто задаваемые вопросы
Действует ли приказ ФСТЭК № 17 в 2026 году?
Нет. С 1 марта 2026 года он утратил силу, его заменил приказ № 117. Аттестаты, выданные до этой даты, остаются действительными.
Распространяется ли приказ № 117 на коммерческие организации?
Нет, если они не являются операторами государственных информационных систем. Приказ касается ГИС и иных систем госорганов, ГУПов и госучреждений. Коммерческая организация может попасть под требования к ИСПДн, АСУ ТП или значимым объектам КИИ.
Сколько групп мер в методическом документе ФСТЭК от 12.04.2026?
19 мероприятий (процессов) в разделе III и 17 групп технических мер в разделе IV, всего 96 технических мер. Базовый набор для каждого класса приведен в Приложении № 2.
Какие меры методического документа закрывает межсетевой экран?
Полностью: МСЭ.1–МСЭ.3, СОВ.1, СОВ.2, ЗКС.3, АВЗ.3. Частично: МСЭ.4, ЗКС.1, ЗКС.2, ЗКС.4, ЗОО.1, ЗОО.2, ЗОО.5, ЗВТ.3. Остальные группы требуют других средств защиты.
Нужна ли TLS-инспекция по новым требованиям?
Усиление меры ЗОО.2 предусматривает возможность анализа TLS-трафика путем его раскрытия. Для старших классов и при усиленных требованиях без этой функции не обойтись.
Можно ли продолжать использовать иностранный NGFW?
Для органов и организаций, на которые распространяется указ № 250, с 1 января 2025 года запрещено использовать средства защиты из недружественных государств. Приказ № 117 дополнительно требует поддержки безопасности средства на территории РФ.
За какое время нужно устранять уязвимости в межсетевом экране?
Критические не более чем за 24 часа, высокие не более чем за 7 календарных дней (п. 38 приказа № 117). Требование касается всех компонентов системы, включая средства защиты.