Межсетевому экрану нового поколения нужен не тот сертификат, который выдают классическим межсетевым экранам. Для NGFW действует отдельный документ – Требования по безопасности информации к многофункциональным межсетевым экранам уровня сети, утвержденные приказом ФСТЭК России от 7 марта 2023 г. № 44. Классические МЭ типов А–Д сертифицируются по Требованиям к межсетевым экранам (приказ ФСТЭК России от 9 февраля 2016 г. № 9). Это два разных предмета оценки соответствия, и сертификат на МЭ типа А не подтверждает соответствие требованиям к ММЭ.
Кроме этого, у требований есть еще две координаты: класс защиты и уровень доверия. Все три задаются независимо, и в техническом задании нужны все три сразу.
Дальше – что означает каждая координата, как определить нужные значения для своей системы и что проверять в конкретном сертификате.
Приказ № 9 и приказ № 44: какой документ к чему относится
Приказ ФСТЭК России № 9 от 09.02.2016 утвердил Требования к межсетевым экранам. Зарегистрирован Минюстом 25 марта 2016 г. под № 41564, вступил в силу 1 декабря 2016 г. Именно он ввел деление на типы А, Б, В, Г, Д и шесть классов защиты. Межсетевые экраны, установленные до 1 декабря 2016 г., разрешено эксплуатировать без повторной сертификации на соответствие этим требованиям.
Приказ ФСТЭК России № 44 от 07.03.2023 утвердил Требования по безопасности информации к многофункциональным межсетевым экранам уровня сети. Зарегистрирован Минюстом 14 июня 2023 г. под № 73832. Выполнение этих требований обязательно при проведении работ по оценке соответствия, включая сертификацию. Пункт 15 Требований вступил в силу с 1 января 2025 г.
Полный текст обоих документов имеет ограничительную пометку, поскольку они затрагивают защиту сведений, составляющих государственную тайну. В открытом доступе опубликованы выписки и информационные сообщения ФСТЭК – по приказу № 44 это информационное сообщение от 19 июля 2023 г. № 240/24/3584. Для составления технического задания выписки достаточно: она содержит структуру требований и правила их применения.
Если вы пишете в ТЗ «межсетевой экран типа А четвертого класса защиты», вы получите предложения по классическим шлюзам, а не по NGFW. Требование к NGFW формулируется как соответствие Требованиям по безопасности информации к многофункциональным межсетевым экранам уровня сети.
Что ФСТЭК называет многофункциональным межсетевым экраном
Термин NGFW в российских нормативных документах не используется. Регулятор оперирует понятием «многофункциональный межсетевой экран уровня сети» – ММЭ.
По определению из приказа № 44 это программно-аппаратные средства, которые реализуют фильтрацию, контроль доступа в информационную (автоматизированную) систему, контроль за информацией, поступающей в систему и выходящей из нее, и обеспечивают защиту системы от угроз, связанных с подключением к сетям связи общего пользования.
За этой формулировкой стоит тот же набор функций, который рынок называет NGFW: контроль на прикладном уровне, обнаружение и предотвращение вторжений, идентификация пользователей, контроль приложений, работа с зашифрованным трафиком, централизованное управление. Разбор функций с инженерной стороны – в статье № 5.
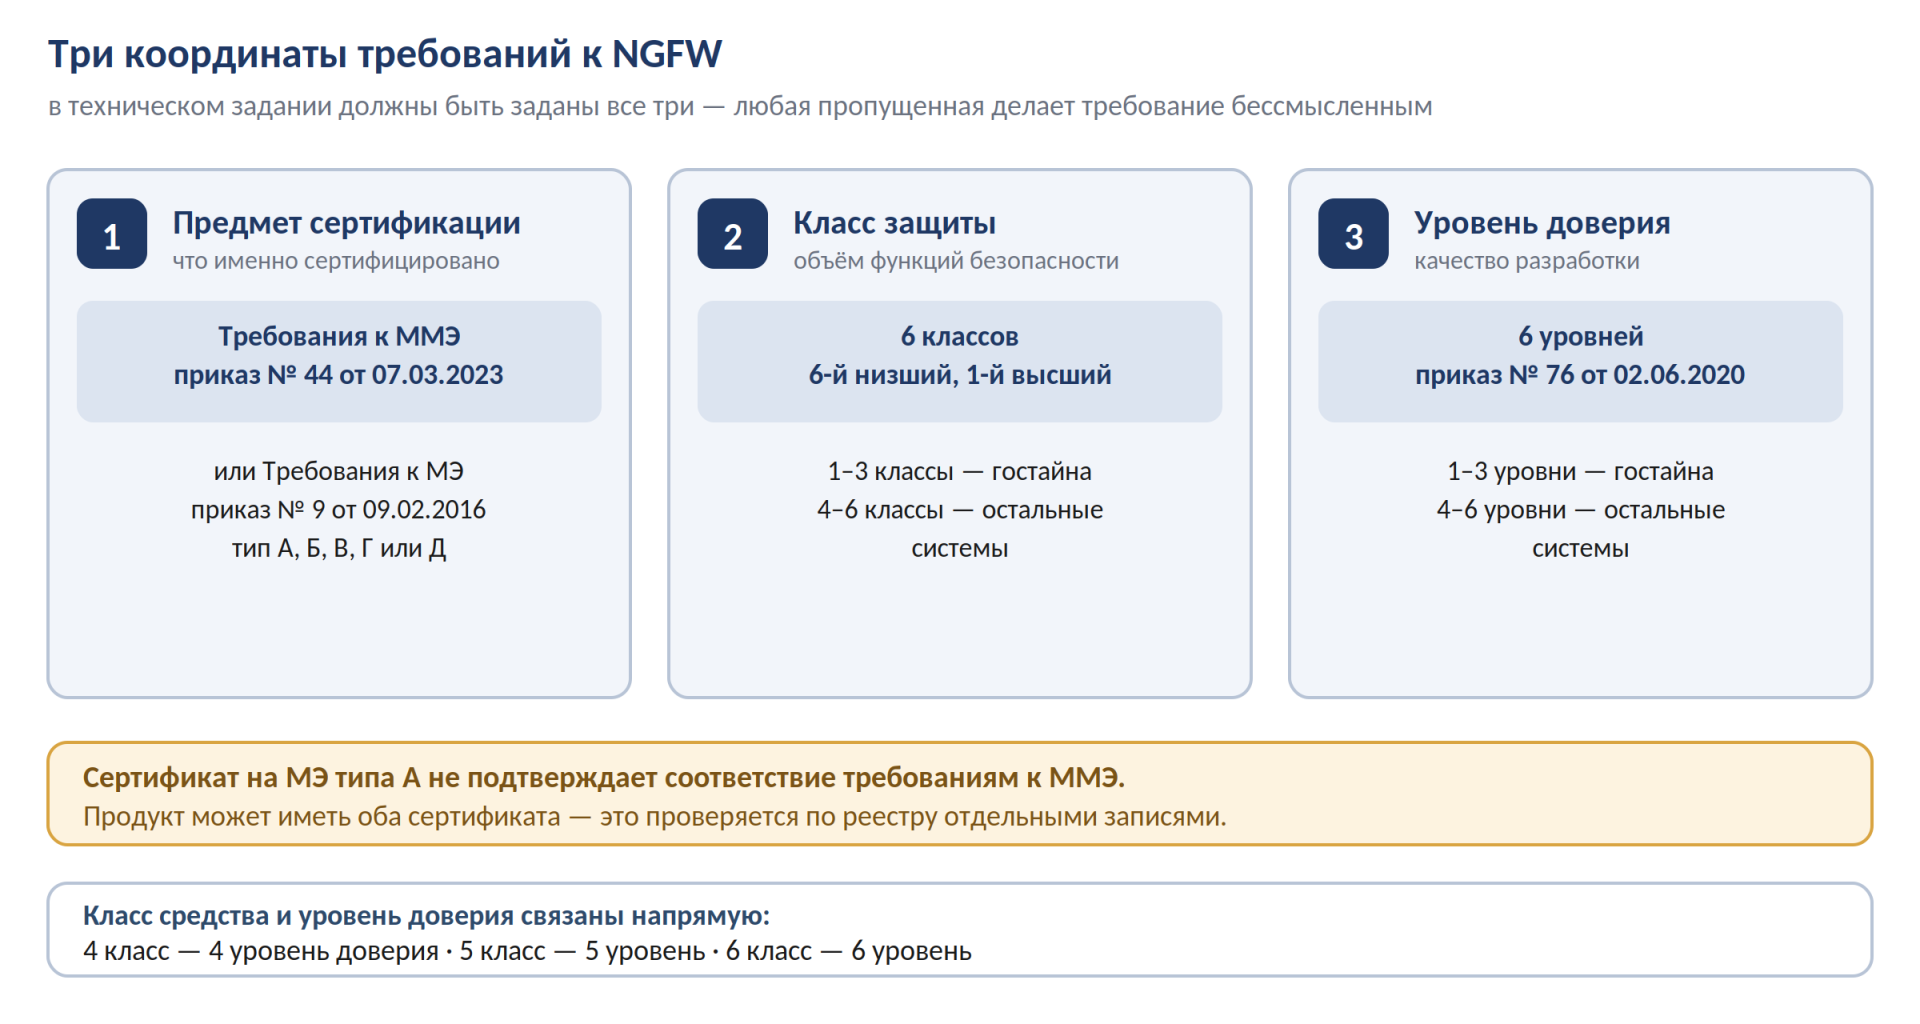
Схема 1. Три координаты требований к NGFW
Классы защиты
Классов шесть. Шестой – самый низкий, первый – самый высокий. Класс определяет объем функциональных требований к средству: чем выше класс, тем больше функций безопасности должно быть реализовано и тем строже они проверяются на испытаниях.
Классы с первого по третий применяются в системах, где обрабатываются сведения, составляющие государственную тайну. Для остальных систем в работе оказываются классы с четвертого по шестой.
Для межсетевых экранов типов А, Б и В предусмотрены все шесть классов, для типов Г и Д – классы с четвертого по шестой. Требования каждого сочетания «тип + класс» описаны отдельным профилем защиты; всего профилей 24.
Тип и класс между собой не связаны. Существует межсетевой экран типа А шестого класса и межсетевой экран типа В первого класса – это разные комбинации, каждая со своим профилем.
Уровни доверия
Класс защиты отвечает за функции средства. Уровень доверия – за то, как это средство разрабатывали, тестировали и сопровождают: контроль исходного кода, поиск уязвимостей и недекларированных возможностей, управление конфигурацией, порядок выпуска обновлений.
Уровни доверия установлены Требованиями по безопасности информации, утвержденными приказом ФСТЭК России от 2 июня 2020 г. № 76 (в редакции приказа от 18 апреля 2022 г. № 68). Уровней тоже шесть, первый – высший. Многофункциональный межсетевой экран уровня сети должен соответствовать этим требованиям – это прямо записано в приказе № 44.
Уровень доверия привязан к типу защищаемой системы:
| Уровень доверия | Где применяются такие средства |
|---|---|
| 4 | Значимые объекты КИИ 1 категории, ГИС 1 класса защищенности, АСУ ТП 1 класса, ИСПДн при 1 уровне защищенности ПДн |
| 5 | Значимые объекты КИИ 2 категории, ГИС 2 класса, АСУ ТП 2 класса, ИСПДн при 2 уровне защищенности |
| 6 | Значимые объекты КИИ 3 категории, ГИС 3 класса, АСУ ТП 3 класса, ИСПДн при 3 и 4 уровнях защищенности |
Уровни с первого по третий относятся к средствам защиты государственной тайны.
Класс средства защиты и уровень доверия соотносятся напрямую:
| Класс средства защиты информации | Уровень доверия |
|---|---|
| 4 класс | 4 уровень доверия |
| 5 класс | 5 уровень доверия |
| 6 класс | 6 уровень доверия |
Требования приказа № 76 действуют с 1 января 2021 г., причем часть пунктов вводилась постепенно: пункты 12.2 и 12.4 – с 1 января 2022 г., пункт 12.5 – с 1 января 2024 г., пункт 12.3 – с 1 января 2028 г. Поэтому средство, сертифицированное несколько лет назад, и средство, сертифицированное сейчас, прошли проверку по разному объему требований, хотя в сертификате указан один и тот же уровень доверия.
Как определить требования для своей системы
Порядок действий такой: определяете тип системы, затем ее класс защищенности или категорию значимости, из них получаете класс средства защиты и уровень доверия.
| Ваша система | Чем установлены требования | Класс МЭ / ММЭ | Уровень доверия |
|---|---|---|---|
| ГИС и иные ИС госорганов, ГУПов, госучреждений, класс К1 | Приказ ФСТЭК России № 117 от 11.04.2025 | не ниже 4 | 4 |
| То же, класс К2 | Приказ № 117 | не ниже 5 | 5 |
| То же, класс К3 | Приказ № 117 | 6 | 6 |
| ИСПДн, 1 уровень защищенности | Приказ ФСТЭК России № 21 | не ниже 4 | 4 |
| ИСПДн, 2 уровень | Приказ № 21 | не ниже 5 | 5 |
| ИСПДн, 3 и 4 уровни | Приказ № 21 | 6 | 6 |
| АСУ ТП, 1 класс защищенности | Приказ ФСТЭК России № 31 | не ниже 4 | 4 |
| АСУ ТП, 2 класс | Приказ № 31 | не ниже 5 | 5 |
| АСУ ТП, 3 класс | Приказ № 31 | 6 | 6 |
| Значимый объект КИИ, 1 категория | Приказ ФСТЭК России № 239 | не ниже 4 | 4 |
| Значимый объект КИИ, 2 категория | Приказ № 239 | не ниже 5 | 5 |
| Значимый объект КИИ, 3 категория | Приказ № 239 | 6 | 6 |
Приказ № 117 действует с 1 марта 2026 г. и заменил приказ № 17. Если ваши внутренние документы ссылаются на приказ № 17, их пора переписать – подробности в статье № 4.
Одна система может попадать под несколько наборов требований одновременно: ГИС, обрабатывающая персональные данные и отнесенная к значимым объектам КИИ, должна удовлетворять всем трем. Берется самое строгое требование.
Как читать сертификат и запись в реестре
Сертификаты выдаются в системе сертификации средств защиты информации, положение о которой утверждено приказом ФСТЭК России от 3 апреля 2018 г. № 55 (изменения внесены приказом ФСТЭК России от 20 января 2026 г. № 9). Сведения о сертифицированных средствах ведутся в государственном реестре сертифицированных средств защиты информации на сайте ФСТЭК России.
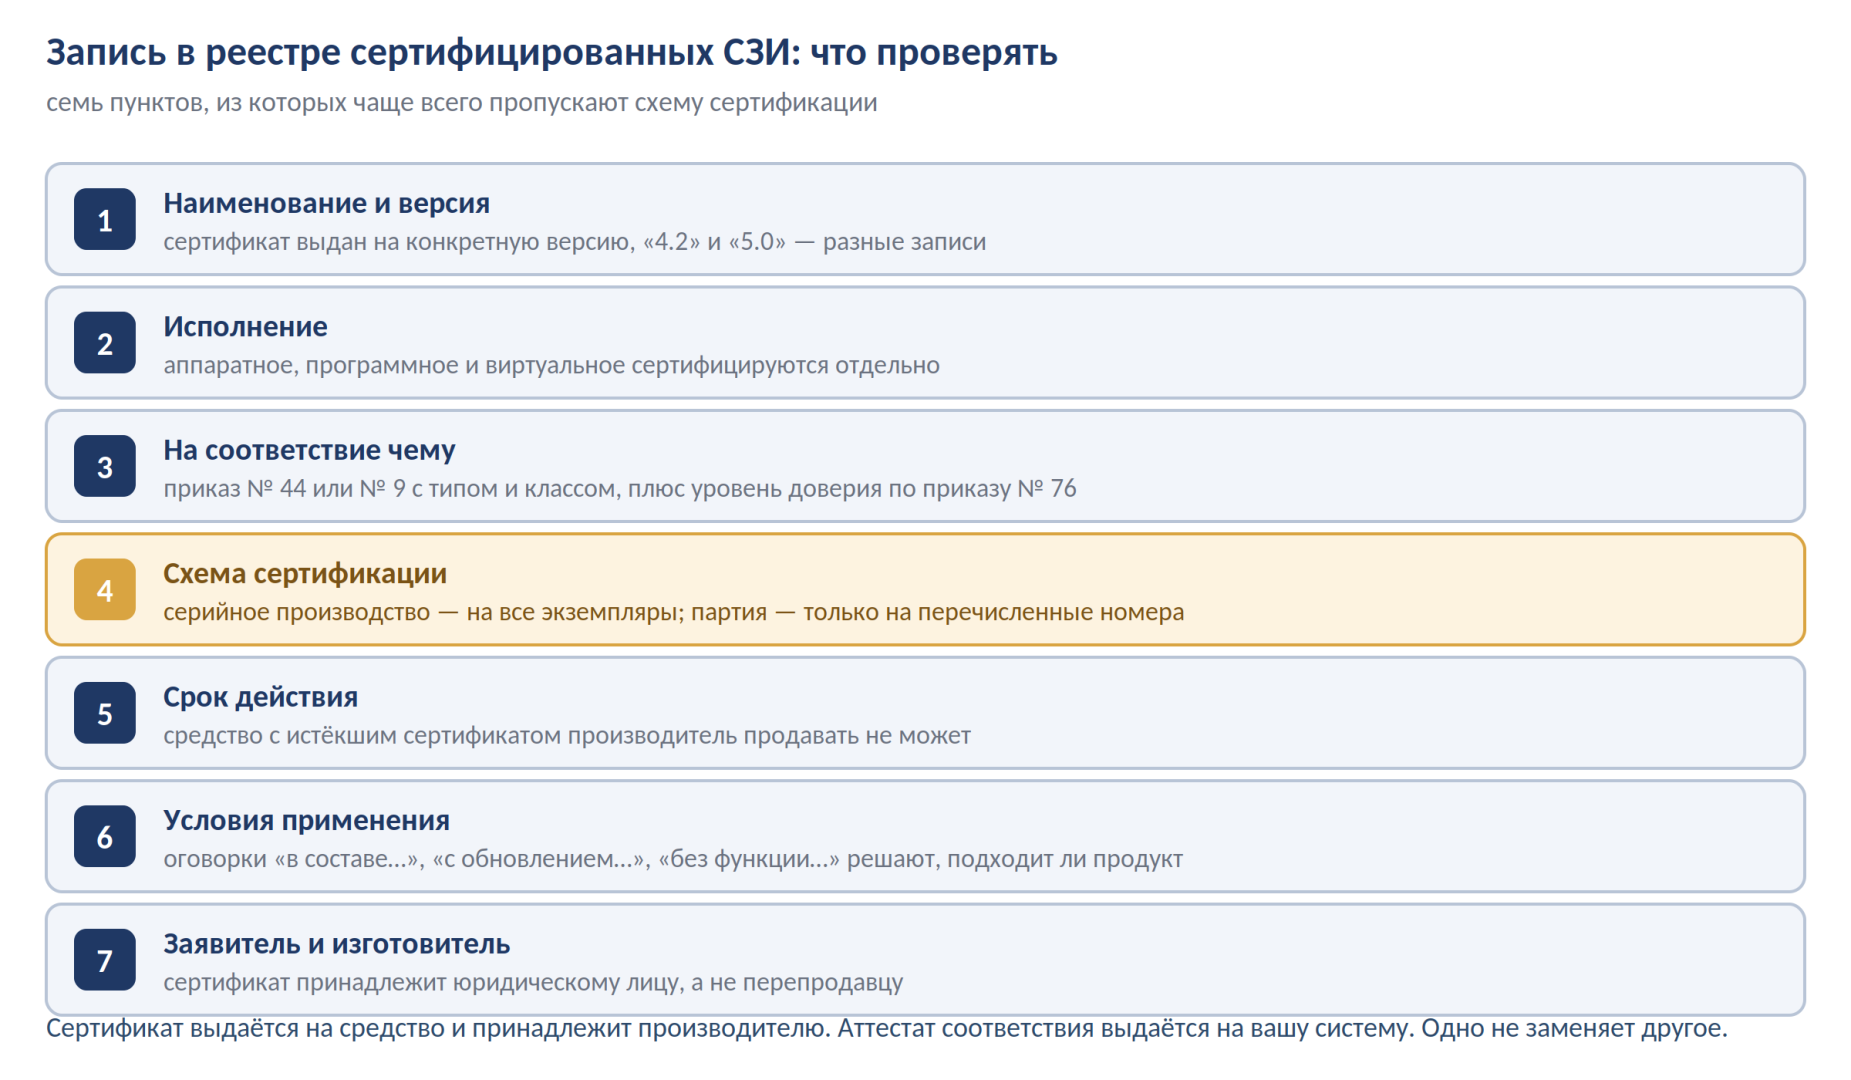
Схема 2. Запись в реестре сертифицированных СЗИ: что проверять
Проверять нужно семь пунктов.
-
Наименование и версия средства. Сертификат выдается на конкретную версию. Продукт «Барьер NGFW 4.2» и «Барьер NGFW 5.0» – разные записи в реестре, и вторая может отсутствовать.
-
Исполнение. Аппаратное, программное и виртуальное исполнения сертифицируются отдельно. Виртуальный экземпляр не наследует сертификат аппаратной версии автоматически.
-
На соответствие чему сертифицировано. Здесь должны быть названы конкретные документы: Требования к межсетевым экранам с указанием типа и класса, либо Требования к многофункциональным межсетевым экранам уровня сети, плюс требования по уровню доверия. Формулировка «сертифицировано ФСТЭК» без ссылок на документы не значит ничего.
-
Схема сертификации. Сертификат на серийное производство распространяется на все выпускаемые экземпляры. Сертификат на партию покрывает только конкретные экземпляры с перечисленными заводскими номерами: если вы купите устройство из другой поставки, оно окажется несертифицированным. Этот пункт пропускают чаще остальных.
-
Срок действия. Средство с истекшим сертификатом производитель продавать не может. У закупки длинным циклом стоит заранее проверить, не истекает ли сертификат в процессе согласования.
-
Условия и ограничения применения. В реестре встречаются формулировки вида «при условии применения в составе…», «при установленном обновлении…», «без функции…». Эти оговорки часто определяют, подходит ли продукт вообще.
-
Заявитель и изготовитель. Сертификат принадлежит конкретному юридическому лицу. Поставщик, перепродающий чужое изделие, не получает вместе с ним прав на сертификат – он лишь поставляет сертифицированный продукт.
Что выводит систему из сертифицированного состояния
Сертификат подтверждает соответствие конкретной сборки, проверенной на испытаниях. Дальше за состоянием следит инспекционный контроль, а разработчик обязан устранять выявленные уязвимости и недекларированные возможности, выпускать обновления и передавать их пользователям вместе с изменениями эксплуатационной документации.
Отсюда три ситуации, в которых организация теряет соответствие, не заметив этого:
-
Обновление до версии, которой нет в реестре. Новая версия функционально лучше, но формально вы работаете на несертифицированном средстве.
-
Изменение конфигурации за пределами описанных в документации условий применения. Отключение функции, которая входит в сертифицированный состав, выводит из сертифицированной конфигурации так же надежно, как обновление.
-
Прекращение действия сертификата. ФСТЭК может приостановить или прекратить действие сертификата, и произойдет это без уведомления вашей организации. Проверка реестра раз в квартал закрывает вопрос.
Отдельно стоит развести два документа, которые часто путают. Сертификат выдается на средство защиты и принадлежит его производителю. Аттестат соответствия выдается на вашу информационную систему и подтверждает, что защита в ней построена правильно. Сертифицированные средства – условие для получения аттестата, но сами по себе аттестата не заменяют.
Формулировки для технического задания
Готовые варианты, которые закрывают все три координаты. Подставьте значения из таблицы выше.
Для NGFW:
Поставляемое средство должно иметь действующий сертификат соответствия ФСТЭК России на соответствие Требованиям по безопасности информации к многофункциональным межсетевым экранам уровня сети, утвержденным приказом ФСТЭК России от 07.03.2023 № 44, по [указать] классу защиты, и Требованиям по безопасности информации, устанавливающим уровни доверия к средствам технической защиты информации и средствам обеспечения безопасности информационных технологий, утвержденным приказом ФСТЭК России от 02.06.2020 № 76, по [указать] уровню доверия. Сертификат должен быть выдан по схеме сертификации серийного производства и распространяться на поставляемую версию программного обеспечения.
Для классического межсетевого экрана:
Поставляемое средство должно иметь действующий сертификат соответствия ФСТЭК России на соответствие Требованиям к межсетевым экранам, утвержденным приказом ФСТЭК России от 09.02.2016 № 9, по типу [А/Б/В/Г/Д] и [указать] классу защиты, а также Требованиям по уровням доверия по [указать] уровню доверия.
Дополнительные пункты, которые стоит внести в ТЗ:
-
обязанность поставщика подтвердить наличие записи в государственном реестре на дату поставки;
-
обязанность передать эксплуатационную документацию с описанием условий применения;
-
порядок предоставления обновлений на период эксплуатации;
-
указание конкретного исполнения (аппаратное, программное, виртуальное).
Часто задаваемые вопросы
Подходит ли сертификат на МЭ типа А для NGFW?
Нет. Тип А относится к Требованиям к межсетевым экранам по приказу № 9. Для NGFW действуют Требования к многофункциональным межсетевым экранам уровня сети по приказу № 44. Продукт может иметь оба сертификата, и это нужно проверять по реестру отдельно.
Чем класс защиты отличается от уровня доверия?
Класс описывает функции средства: что оно умеет и насколько полно. Уровень доверия описывает качество разработки и сопровождения: как искали уязвимости, как управляют версиями, как выпускают обновления. Оба параметра указываются в сертификате, и оба нужны в ТЗ.
Обязательно ли применять сертифицированный межсетевой экран?
Для ГИС и иных ИС госорганов, ГУПов и госучреждений, для ИСПДн, АСУ ТП и значимых объектов КИИ – да, требования установлены приказами № 117, 21, 31 и 239 соответственно. Коммерческая организация без таких систем решает сама.
Что делать, если вышла новая версия, а сертификата на нее еще нет?
Оставаться на сертифицированной версии до появления записи в реестре либо согласовывать переход с органом по аттестации. Автоматического переноса сертификата на новую версию не происходит.
Заменяет ли наличие продукта в реестре российского ПО сертификат ФСТЭК?
Нет. Реестр Минцифры подтверждает происхождение программного обеспечения, сертификат ФСТЭК – соответствие требованиям безопасности. Для государственных заказчиков обычно нужны оба, и это независимые проверки.
Кто проверяет, что мы применяем сертифицированное средство?
При аттестации информационной системы – орган по аттестации. В дальнейшем – контрольные мероприятия ФСТЭК России и проверки в рамках требований к субъектам КИИ.